Este año, más Se emitieron 1 millón de certificados SSL todos los días. Esta tendencia refleja la creciente preferencia, de consumidores y motores de búsqueda, por sitios que encriptan y aseguran la comunicación entre su sitio y el navegador del visitante.
Para mantener segura la información de su sitio web y de los visitantes, puede elegir una plataforma de alojamiento como CMS Hub o un proveedor de alojamiento que incluya un certificado SSL en sus planes. O bien, puede comprar e instalar un certificado de un proveedor externo.
Mientras navega por las opciones disponibles, notará que no hay un solo tipo de certificado SSL. Están disponibles certificados SSL comodín, certificados multidominio y más. Para elegir el adecuado para usted, considere cuántos dominios y subdominios necesita para administrar su negocio en línea.
Suponga que necesita un dominio personalizado y varios subdominios. Por ejemplo, el dominio principal de HubSpot, hubspot.com, es su sitio principal. Puede encontrar información sobre sus productos, socios y más aquí. HubSpot también posee los subdominios blog.hubspot.com, academy.hubspot.com, Knowledge.hubspot.com y developer.hubspot.com. Cada uno de estos subdominios admite diferentes propiedades: blogs de HubSpot, HubSpot Academy, la base de conocimientos de HubSpot y desarrolladores de HubSpot.
Para proteger estos subdominios, así como su dominio raíz, imagine tener que comprar, instalar y renovar un certificado SSL para cada uno de ellos. Costaría mucho dinero y tiempo. Ahora imagine si pudiera comprar e instalar un certificado para asegurar su dominio raíz y todos los subdominios. Suena más simple, ¿verdad?
Puede hacer esto con un certificado SSL comodín. A continuación, analizamos más de cerca qué son los certificados SSL ambiguos, cómo funcionan y cuánto cuestan.
¿Qué es un certificado SSL comodín?
Un certificado SSL comodín es un certificado único que se utiliza para proteger el dominio principal y una cantidad ilimitada de subdominios relacionados. Este tipo de certificado SSL es una opción rentable para las organizaciones que ejecutan y administran un sitio web de gran empresa con múltiples subdominios.
Cuando compra un certificado SSL comodín, puede configurarlo en * .sudominio.com. El asterisco reemplazará todos los posibles subdominios de yourdomain.com.
Un certificado SSL comodín parece similar a un certificado multidominio, pero tiene una gran diferencia. Si bien un certificado SSL comodín puede proteger una cantidad ilimitada de subdominios, solo puede proteger un dominio raíz. Por otro lado, un certificado multidominio puede proteger múltiples dominios raíz. Este tipo de certificado también se conoce como certificado de nombres alternativos del sujeto (SAN) o certificado de comunicaciones unificadas (UCC).
Veamos un ejemplo. Digamos que soy un empresario con muchas empresas secundarias y tengo un sitio web para cada negocio. Estos sitios incluyen:
- www.annasblog.com
- www.annasshop.es
- www.annasphotos.com
Si quiero asegurar todos estos sitios en un certificado, puedo comprar un certificado multidominio.
Pero, ¿qué sucede si tengo un dominio que conecta todos estos sitios como múltiples subdominios? Esto significa que los sitios que quería asegurar se veían así:
- www.anna.pl
- blog.anna.com
- sklep.anna.com
- fotos.anna.com
En ese caso, necesitaría un certificado SSL con un comodín.
Dado que los certificados multidominio a menudo cubren solo una cantidad limitada de dominios, y los certificados SSL comodín cubren un dominio principal y subdominios ilimitados, los certificados multidominio suelen ser más baratos que los certificados SSL comodín. Sin embargo, los certificados SSL wildcard serán más rentables a largo plazo para las empresas que agregan más y más subdominios a su dominio raíz.
Antes de profundizar en cómo funcionan los certificados SSL comodín, echemos un vistazo al costo promedio de un certificado SSL comodín.
Precio del certificado SSL comodín
El costo de un certificado SSL comodín oscila entre $ 40 y más de $ 1000 por año, según el proveedor del certificado y las funciones incluidas.
Por ejemplo, Comodo es uno de los proveedores más populares. Su opción más económica, el certificado ComodoCA SSL DV Wildcard, comienza en $ 359 por año. Incluye una garantía de $ 250,000 contra la instalación incorrecta del certificado, así como escaneos diarios en busca de amenazas y otros problemas de seguridad.
Su opción más cara, el SectigoSSL DV Wildcard Enterprise Bundle, cuesta 671 dólares al año. Además de las funciones que se ofrecen en el certificado más económico, esto incluye parches de seguridad automáticos, eliminación de infecciones, copia de seguridad y restauración, CDN integrado y firewall.
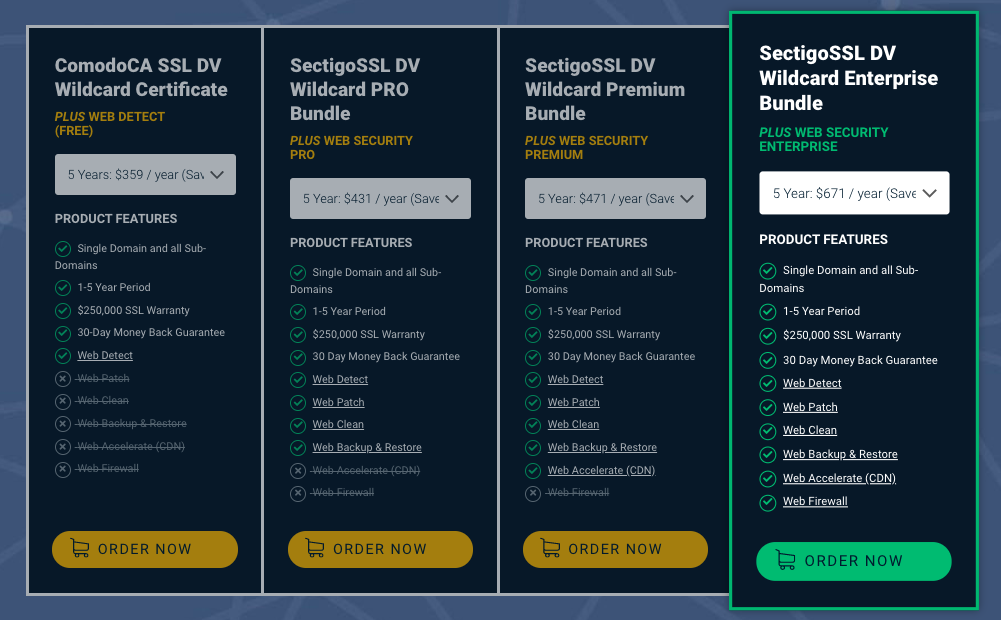
Para elegir el certificado SSL comodín adecuado para usted, consulte las funciones de seguridad que ofrece su plataforma de desarrollo web. Por ejemplo, Centro CMS tiene un CDN incorporado, un firewall y monitoreo de seguridad y detección de amenazas las 24 horas del día, los 7 días de la semana, por lo que no tiene que pagar por un certificado más costoso que ofrece estas funciones.
Ahora que entendemos qué es un certificado SSL comodín (y qué no es) y cuánto puede costar, echemos un vistazo más de cerca a cómo funciona.
¿Cómo funcionan los certificados SSL wildcard?
Los certificados SSL comodín funcionan de manera similar a los certificados individuales: los datos se cifran con un conjunto de claves, incluida una clave pública almacenada en un certificado digital y una clave privada almacenada solo en el servidor. La diferencia es que un certificado SSL comodín y su clave privada se pueden copiar y cargar en cualquier número de servidores para alojar el dominio principal y todos sus subdominios.
Una vez instalado, todo el tráfico web entre el navegador del visitante y cualquier servidor web será encriptado. Esto significa que si un pirata informático intercepta un mensaje entre el navegador del visitante y el servidor de su sitio web, solo verá el código encriptado. Esto se debe a que solo el servidor tiene la clave privada que puede «desbloquear» el mensaje.
Este tipo particular de criptografía conocida como criptografía de clave pública – Sin embargo, no es infalible. De hecho, existen algunos inconvenientes de seguridad al usar un certificado SSL comodín. Si usa el mismo certificado y clave privada en varios servidores, un ataque a un servidor que exponga su clave privada podría comprometer su dominio principal y todos los subdominios.
Para que sus sitios sean menos vulnerables a los ataques, algunos proveedores de certificados le permiten crear claves privadas únicas para cada copia de un certificado SSL comodín cargado en el servidor. Si bien hará que su certificado sea más difícil de administrar, hará que sus sitios sean menos vulnerables a los piratas informáticos y otras amenazas de seguridad.
Protegiendo tu negocio en Internet
Mediante el uso de un certificado SSL comodín, puede proteger a los visitantes de su dominio principal, así como a los subdominios relacionados. Esto protegerá su negocio en línea en crecimiento mientras mantiene bajos los costos y la administración de certificados.