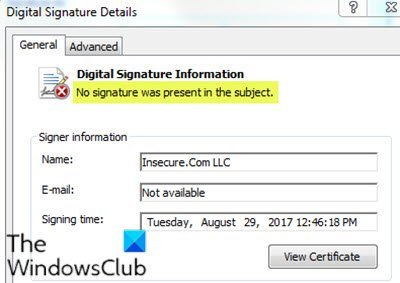
algunos usuarios ventanas 10(ventanas 10) puede encontrar el mensaje de error » No hubo firma en este caso.(No había subtítulo en el asunto) «al intentar ver las propiedades de la firma de un archivo de paquete de controladores. En esta publicación, proporcionamos una breve descripción de por qué puede recibir este mensaje y qué puede intentar eliminar del mensaje para ese archivo de paquete en particular.
los sistemas(Sistemas) Los sistemas operativos pueden tener problemas de firma desconocida o problemas con controladores no firmados si la computadora bajo prueba no está conectada a Internet. Si la computadora probada está conectada a Internet, los nuevos certificados se descargan automáticamente después de instalar el controlador y no habrá ningún problema. Los proveedores de CA a veces también pueden ayudar con la resolución de problemas cuando la computadora bajo prueba no está conectada a Internet.
Leer(Leer) : Cómo identificar controladores no firmados con la utilidad sigverif.(Cómo identificar controladores no firmados con la utilidad sigverif).
No hubo firma en este caso.
Cuando se firma un fichero de directorio (.cat) con un nuevo certificado de firma publicado por verificación que utiliza el algoritmo SHA256(algoritmo SHA256) si abre un archivo de gato firmado y ve la firma, puede notar que el mensaje No había firma en el caso.(No había subtítulo en el asunto) .
Para resolver el problema, puede preguntar verificación que proporciona un certificado de reemplazo firmado por hash gratuito SHA1.
Alternativamente, puede comprar otro certificado SHA1 y firme el archivo con dos firmas como se muestra a continuación si desea conservar ambos certificados. Tenga en cuenta que solo los archivos .sys se pueden firmar dos veces, ya que son archivos PE.
Signtool sign /fd sha256 /ac C:MyCrossCertCrosscert.cer /s my /n “MyCompany Inc. “ /ph /as /sha1 ZZ...ZZ C:DriverDirtoaster.SYS
Dónde ZZ… ZZ es el hash del certificado que utiliza para la firma secundaria. Agregar /tra la marca de tiempo.
nota adicional(Nota adicional) : microsoft ha dejado de usar el certificado SHA1 Con 1 de enero(1 de enero) 2016. Todos los proveedores de CA deben emitir certificados de firma utilizando el algoritmo hash SHA256.
ventanas ha dejado de aceptar certificados de firma de código SHA1 sin marcas de tiempo después de 1 enero 2016(enero de 2016) .
microsoft también declaró ahora que cuando se instala KB4579311 Windows 10 puede advertirle al instalar algunos controladores de terceros:
Este problema ocurre cuando la validación de Windows identifica un archivo de catálogo con formato incorrecto. A partir de esta versión, Windows requerirá la validez del contenido PKCS # 7 con codificación DER en los archivos del catálogo. Los archivos de catálogo deben estar firmados de acuerdo con la sección 11.6 de la descripción de codificación DER para el conjunto de elementos X.690 «
¡Espero que ayude!
Publicación relacionada(Publicación relacionada) Nota: Windows requiere un controlador firmado digitalmente.