microsoft ahora le permite agregar protección contra programas potencialmente no deseados (PUP) o (Programas potencialmente no deseados (PUP))aplicaciones(aplicaciones) potencialmente no deseado ( PICO ) Además Defensor de Windows en ventanas 10 . necesitas editar Política de grupo(Política de grupo) , Registrarse(Registro) o usar Potencia Shell .
Esta función fue anunciada por microsoft solo para usuarios negocio(Empresa) pero con un poco de trabajo también puede ejecutarlo en computadoras con Windows 10/8/7.
La función Protección de aplicaciones potencialmente no deseadas solo está disponible para clientes corporativos. Si ya es uno de los clientes corporativos de Microsoft existentes, debe aceptar habilitar y usar la protección PUA. Las actualizaciones de protección de PUA se incluyen como parte de las actualizaciones existentes de definición y protección en la nube para los clientes empresariales de Microsoft, dice Microsoft.
Posible aplicación no deseada(Aplicación potencialmente no deseada) ( PICO por sus siglas en inglés) o CACHORRO(CACHORRO) es una identificación de amenazas basada en la reputación y la investigación. Por lo general, son Crapware o Bundleware y este tipo de software que realmente no desea en su sistema y que podría causar más daño que bien. Puedes protegerte contra PICO ambas cosas CACHORRO(CACHORRO) implementación de una política anti-malware. Esta configuración de política de protección está deshabilitada de forma predeterminada.
Leer: (leer:) Windows 10 bloqueará el software no deseado según estos criterios.
Activar protección contra programas potencialmente no deseados(Protección de programas potencialmente no deseados) en ventanas 10
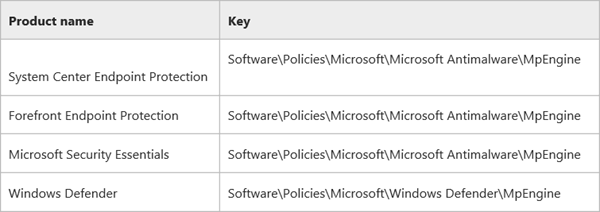
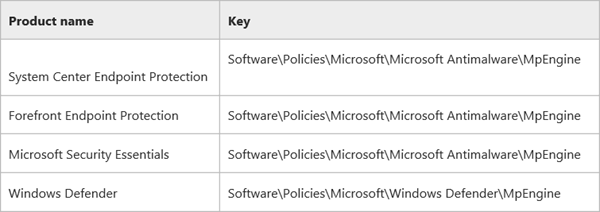
Para ello tendrás que modificar Registro de Windows(Registro de Windows) . La clave de registro varía según la versión del producto y es diferente para Protección de terminales en System Center , Protección Forefront Endpoint , Fundamentos de seguridad de Microsoft ambas cosas Defensor de Windows como se muestra en la imagen de arriba.
Protección PUA(PICO) pondrá en cuarentena el archivo CACHORRO y evitará que arranque si se cumple una de las siguientes condiciones:
- El archivo se escanea desde el navegador.
- El archivo tiene etiquetas web configuradas
- El archivo se encuentra en la carpeta %descargas%
- O si el archivo está en la carpeta %temp%.
Antes de comenzar, debe saber que Windows 10 ahora le permite deshabilitar o habilitar la protección para aplicaciones potencialmente no deseadas(habilitar la protección contra aplicaciones potencialmente no deseadas) (PUA) utilizando seguridad de windows(Seguridad de Windows) .
Uso de la política de grupo
- Abra gpedit.msc y navegue a la siguiente configuración:
- (computadora)Configuración equipo > Plantillas > Administración > Ingredientes Ventanas> Antivirus de Windows Defender .
- Haga doble clic en Configurar(doble clic en Configurar) protección contra aplicaciones potencialmente no deseadas.
- Elegir(Elegir) Habilitado para habilitar la protección CUBO.
- En Opciones, seleccione Bloquear para bloquear aplicaciones potencialmente no deseadas(Bloquear para bloquear aplicaciones potencialmente no deseadas) o elige modo de auditoría(Modo de control) para ver cómo funcionará la configuración en su entorno.
- Elija Aceptar.
Reinicie el sistema.
Usando el registro
Para que Windows Defender te proteja programas(Programas) potencialmente no deseado, correr(Correr) regedit para abrir editor de registro(Editor de registro) y navegue hasta la siguiente clave:
HKEY_LOCAL_MACHINESoftwarePoliciesMicrosoftWindows Defender
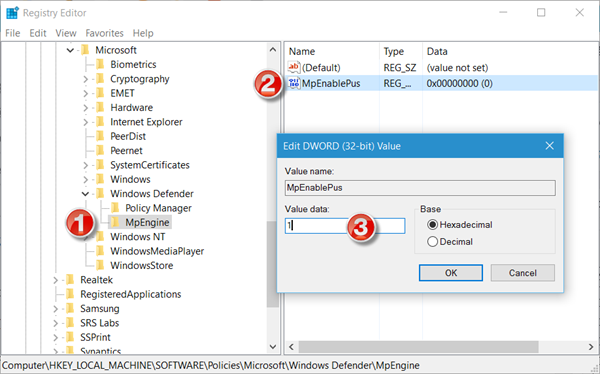
Haga clic derecho aquí Defensor de Windows y elige Nuevo> Clave> NombreNombralo(MPEngine) MpEngine.
Ahora haz clic derecho sobre él MpEngine y elige Nuevo> DWORD (32 bits) Valor > NombreNómbrelo MpEnablePus(MpEnablePus) y asigna un valor 1 .
- Con un valor de 0, que es el predeterminado, la protección aplicaciones(Aplicación) potencialmente no deseado está deshabilitado
- Con un valor de 1, protección aplicaciones potencialmente no deseadas(Aplicación potencialmente no deseada) está encendido. Las aplicaciones con un comportamiento no deseado se bloquearán durante la descarga y la instalación.
Reinicie su computadora con Windows.
Uso de PowerShell
También puede usar el cmdlet z Potencia Shell para configurar la función de protección CUBO. Usa el siguiente comando:
Set-MpPreference -PUAProtection <PUAProtectionType>
Opciones para
- Establezca el valor de este cmdlet en Activado(Activado) para activar la función.
- configúralo en Modo de auditoría solo detectar, no bloquear, aplicaciones no deseable(PUA) .
- configúralo en apagado(Apagado) deshabilitar la protección PUA,
En ventanas 10 después de bloquear el archivo, se mostrará el siguiente cuadro de diálogo Cachorros:
Si tu quieres asegúrese de que PUA esté habilitado(asegúrese de que PUA esté activado) y funciona bien, puedes visitar amtso.org Clic en el enlace Descargue el archivo de prueba de la aplicación potencialmente no deseada(Descargue el archivo de prueba de la aplicación potencialmente no deseada) y verifique que se bloquee automáticamente para que no se descargue ni se ejecute.
Ellos pueden administrar elementos en cuarentena(administrar elementos en cuarentena) y eliminar o restaurar archivos de la cuarentena en Windows Defender(eliminar o restaurar archivos de Cuarentena en Windows Defender) .
PROPINA(PROPINA) : Si cree que un programa desarrollado por usted ha sido identificado incorrectamente como PUA(identificado incorrectamente como PUA) puedes enviar el archivo aquí(aquí) .
lectura relacionada(Lectura relacionada) – Habilite la protección de aplicaciones potencialmente no deseadas (PUA) en el navegador Edge(Habilite la protección de aplicaciones potencialmente no deseadas (PUA) en el navegador Edge) .
Esta publicación muestra cómo llevar la protección de Windows Defender a los niveles más altos(refuerza la protección de Windows Defender a los niveles más altos) en Windows 10 cambiando algunas configuraciones de políticas de grupo.(Esta publicación muestra cómo puede reforzar la protección de Windows Defender a los niveles más altos en Windows 10 cambiando algunas configuraciones de directiva de grupo).