De acuerdo a WPScan, las vulnerabilidades de los complementos representan el 90% de todas las vulnerabilidades de WordPress. Esto hace que los complementos sean el punto de entrada más común para que los atacantes ingresen a los sitios de WordPress.
Ellos también crecen. De acuerdo a datos de seguridad basada en riesgosLas vulnerabilidades en los complementos de WordPress aumentaron un 142% en 2021.
Es más importante que nunca estar al tanto de las vulnerabilidades recientes de los complementos que pueden haber expuesto su sitio web. De esa manera, puede actualizarlos o desinstalarlos de inmediato y eliminar el complemento hasta que se publique un parche de seguridad. Esto evitará que los piratas informáticos encuentren y exploten agujeros de seguridad para acceder a su sitio web.
Para ayudarlo, compilamos una lista de complementos con vulnerabilidades en los últimos doce meses. Echemos un vistazo a continuación y luego analicemos algunas de las lecciones y mejores prácticas de 2021 para lidiar con las vulnerabilidades de los complementos en el futuro.
Complementos de WordPress vulnerables
- WooCommerce
- Biblioteca de plantillas de Gutenberg y plataforma Redux
- SEOPrensa
- Publicaciones populares de WordPress
- Feed de publicaciones sociales de Smash Balloon
- Capacidades de PublishPress
- Ejemplos de variantes para WooCommerce
Antes de profundizar en cada complemento y sus vulnerabilidades recientes, se debe tener en cuenta que la mayoría de las vulnerabilidades de los complementos no indican una falta de calidad o confiabilidad del complemento en sí. Con mayor frecuencia reflejan la popularidad de un complemento, así como la popularidad de WordPress en su conjunto, lo que lo convierte en un objetivo atractivo para los piratas informáticos.
Ahora echemos un vistazo a los complementos con las vulnerabilidades más recientes (que han tenido parches de seguridad desde entonces).
1. WooCommerce
Instalaciones activas: 5+ millones
Usado por 20.5% de todos los sitios de WordPressWooCommerce es el complemento de WordPress más popular para el comercio electrónico. En julio de 2021, WooCommerce identificó una vulnerabilidad de inyección SQL autenticada que permitía a un atacante no autenticado acceder a datos arbitrarios en la base de datos de la tienda en línea e inmediatamente emitió un parche de respaldo.
Además de lanzar la última versión de WooCommerce (que era 5.5.2 en ese momento), el equipo de WooCommerce recomendó actualizar las contraseñas para todos los usuarios administradores y rotar todas las claves API de WooCommerce y Payment Gateway utilizadas.
Para obtener más información sobre la inyección de SQL, consulte 13 problemas de WordPress y vulnerabilidades de seguridad que debe conocer.
2. Biblioteca de plantillas de Gutenberg y plataforma Redux
Instalaciones activas: 1+ millón
Gutenberg Template Library & Redux Framework es un popular complemento gratuito que permite a los usuarios acceder a más de 100 bloques y plantillas de bloques y agregarlos a su sitio web utilizando el editor de Gutenberg.
En agosto de 2021, el equipo de Wordfence Threat Intelligence reveló dos brechas de autorización no válidas. Uno permitió a los colaboradores y otros usuarios con privilegios más bajos instalar y activar cualquier complemento y eliminar cualquier publicación o página a través de la API REST. La segunda vulnerabilidad permitió a los atacantes no autenticados acceder a información de configuración del sitio potencialmente confidencial. Se lanzó una versión corregida del complemento (4.2.13) aproximadamente una semana después de que se descubrieran las vulnerabilidades.
3. SEOPrensa
Instalaciones activas: 200,000+
SEOPress es una solución de SEO todo en uno para crear mapas de sitio HTML y XML personalizados, crear migas de pan, agregar esquemas y tipos de datos estructurados de Google, administrar redireccionamientos 301 y más.
A fines de julio de 2021, el equipo de Wordfence Threat Intelligence reveló una vulnerabilidad de secuencias de comandos entre sitios almacenada que permitía a un atacante inyectar secuencias de comandos web arbitrarias en el sitio afectado, que se ejecutarían cada vez que un usuario accediera a la página «Todas las publicaciones». Unos días después, se lanzó rápidamente una versión actualizada del complemento con correcciones de seguridad (versión 5.0.4).
4. Publicaciones populares de WordPress
Instalaciones activas: 200,000+
Publicaciones populares de WordPress es un complemento gratuito que agrega un widget altamente personalizable para mostrar las publicaciones más populares en su instalación de WordPress.
En junio de 2021, NinTechNet descubrió una vulnerabilidad de ejecución remota de código que permitía a un atacante con un rol de colaborador o un privilegio de nivel superior descargar y ejecutar un código de script PHP arbitrario en el servidor. El autor del complemento lo reparó rápidamente y lanzó una nueva versión (5.3.3).
5. Feed de publicaciones sociales de Smash Balloon
Instalaciones activas: 200,000+
Smash Balloon Social Post Feed es un complemento gratuito de WordPress que permite a los usuarios mostrar publicaciones y feeds de Facebook en sus sitios de WordPress.
En octubre de 2021, Jetpack descubrió una vulnerabilidad de almacenamiento de secuencias de comandos entre sitios que permitía a cualquier usuario con una cuenta, como un suscriptor, almacenar secuencias de comandos maliciosas en cada publicación y página de un sitio web comprometido. Luego, si un administrador que inició sesión visitó una de estas páginas, el script podría ejecutarse en su navegador y realizar tareas administrativas en su nombre. El autor del complemento lanzó una versión actualizada (4.0.1) en una semana.
6. Capacidades de PublishPress
Instalaciones activas: 100,000+
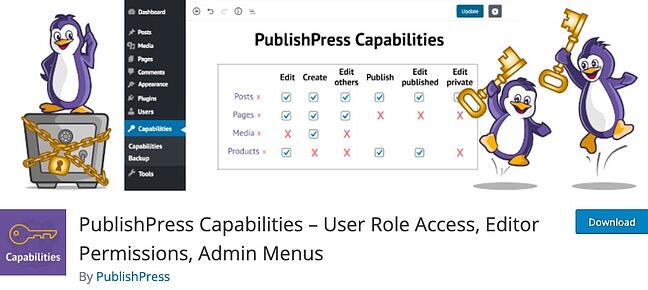
PublishPress Capabilities es un complemento gratuito de WordPress diseñado para personalizar los roles y permisos de los usuarios.
En diciembre de 2021, el equipo de Wordfence Threat Intelligence descubrió una vulnerabilidad relacionada con las actualizaciones de opciones arbitrarias no autenticadas que afecta a cuatro complementos, incluidas las capacidades de PublishPress y varios temas. Esta campaña masiva consistió en 13,7 millones de ataques dirigidos a más de 1,6 millones de sitios web.
Cada uno de los complementos y temas lanzó rápidamente parches de seguridad. Pero PublishPress Capabilities ha tomado medidas de seguridad adicionales. A los pocos días de informar la vulnerabilidad, el equipo realizó una actualización alternativa en todos los sitios con instalaciones activas de complementos entre las versiones 2.0.0 y 2.3.0.
7. Ejemplos de variantes para WooCommerce
Instalaciones activas: 80,000+
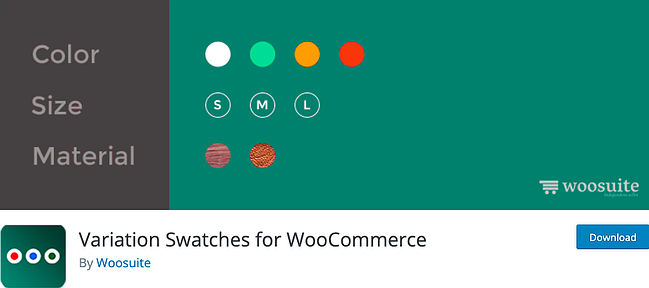
Las muestras de variantes para WooCommerce permiten a los usuarios mostrar diferentes colores o estilos de un producto como muestras de color, texto, etiquetas o imágenes, en lugar del menú desplegable predeterminado, en las páginas de productos de WooCommerce.
En noviembre de 2021, el equipo de Wordfence Threat Intelligence reveló una vulnerabilidad de secuencias de comandos entre sitios almacenada que permitía a un usuario de bajo nivel, como un suscriptor o un cliente, inyectar código JavaScript malicioso que se ejecutaría cuando un administrador del sitio accediera a la configuración del complemento. La versión corregida del complemento (2.1.2) se lanzó en dos semanas.
¿Qué aprendimos sobre las vulnerabilidades en los complementos de WordPress en 2021?
Las vulnerabilidades de los complementos de WordPress anteriores son solo algunos ejemplos de las miles de vulnerabilidades encontradas en 2021. Al informar, analizar y parchear, los investigadores de seguridad y los desarrolladores de complementos han obtenido información valiosa. Aquí hay algunas conclusiones importantes:
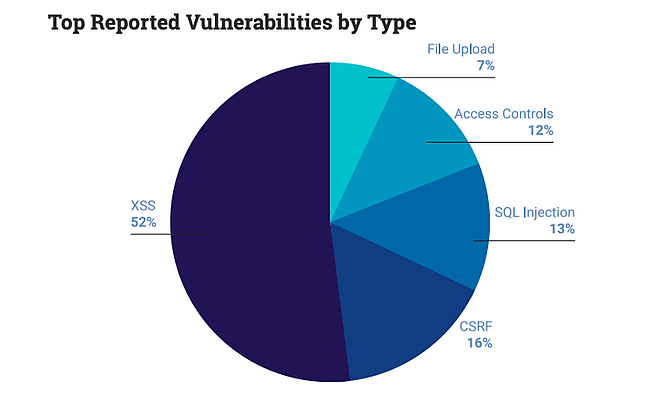
1. Las vulnerabilidades de secuencias de comandos entre sitios representaron el 52 % de las vulnerabilidades de los complementos en la primera mitad de 2021 (valla de palabras)
Cross-Site Scripting (XSS) es un ataque cibernético en el que un usuario ingresa un código malicioso en un sitio web legítimo y confiable para ejecutar ese código en el navegador web de otro usuario. Como resultado, un atacante podría obtener acceso a los datos del usuario o hacerse pasar por un usuario legítimo para realizar ciertas acciones específicas del sitio, como instalar complementos o eliminar publicaciones.
XSS fue, con mucho, la vulnerabilidad de complemento de WordPress detectada con más frecuencia en 2021. La siguiente vulnerabilidad detectada con más frecuencia, la falsificación de solicitudes entre sitios (CSRF), representó solo el 16 % de las vulnerabilidades de los complementos.
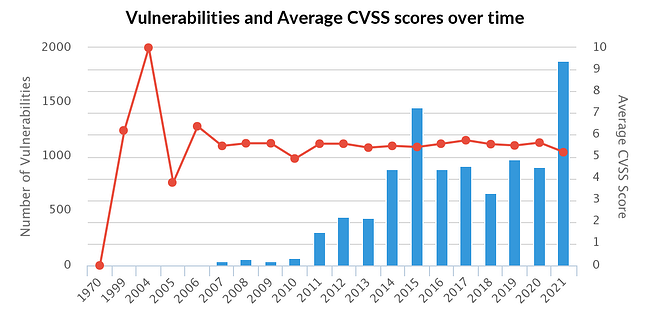
2. En 2021 se revelaron 2.240 vulnerabilidades en el plugin de WordPress, un aumento del 142% respecto a 2020 (Seguridad basada en riesgos)
Las vulnerabilidades en los complementos de WordPress se han más que duplicado en 2021, pero esto no significa necesariamente que los complementos de WordPress se vuelvan cada vez más vulnerables con el tiempo. Más bien, indica que más personas están descubriendo y reportando más vulnerabilidades de complementos. Esto podría ser el resultado de una combinación de factores que incluyen el desarrollo continuo del mercado de WordPress y la ciberseguridad.
El aumento de vulnerabilidades reportadas confirma la importancia de mantener actualizados los complementos.
3. El puntaje CVSS promedio para las vulnerabilidades del complemento de WordPress es 5.5, que es la calificación de gravedad promedio. (Seguridad basada en riesgos)
los Sistema de puntuación de vulnerabilidad común (CVSS) es una plataforma abierta creada por el Instituto Nacional de Estándares y Tecnología para comunicar tanto las características como el grado de riesgo de las vulnerabilidades del software. Se puede utilizar para calcular la gravedad de las vulnerabilidades encontradas en un producto o sistema y decidir qué vulnerabilidades deben corregirse primero en función de la probabilidad de su explotación y el impacto potencial en la organización.
La buena noticia es que, si bien la cantidad de vulnerabilidades de complementos reveladas ha aumentado drásticamente durante la última década, la puntuación CVSS se ha mantenido relativamente igual. Según CVSS v2.0, su puntuación CVSS media es la calificación de significación media.
¿Cómo proteger su sitio contra vulnerabilidades en los complementos de WordPress en 2022?
En el futuro, se deben tomar medidas para mantener su sitio de WordPress a salvo de las vulnerabilidades de los complementos y otras amenazas. Estas son algunas de las mejores prácticas:
- Solo instale complementos que se hayan actualizado en los últimos seis meses.
- Actualice los complementos tan pronto como esté disponible la última versión.
- Elimine y desinstale cualquier complemento confidencial que no haya emitido un parche de seguridad.
- Elimine los complementos abandonados (es decir, complementos que no se hayan actualizado en los últimos dos años).
- Evite complementos en blanco (es decir, copias de complementos premium de WordPress que se hayan modificado y estén disponibles de forma gratuita o a un costo reducido).
Para obtener una mirada más profunda a estas y otras prácticas recomendadas, consulte 20 pasos para proteger su sitio de WordPress.
La realidad de los enchufes vulnerables
Si bien no puede evitar por completo los complementos vulnerables de WordPress, puede seguir las prácticas de seguridad para limitar la visibilidad de su sitio web. Solo instale complementos que se hayan actualizado en los últimos seis meses, actualícelos y elimínelos si se han abandonado o tienen una vulnerabilidad sin parchear.