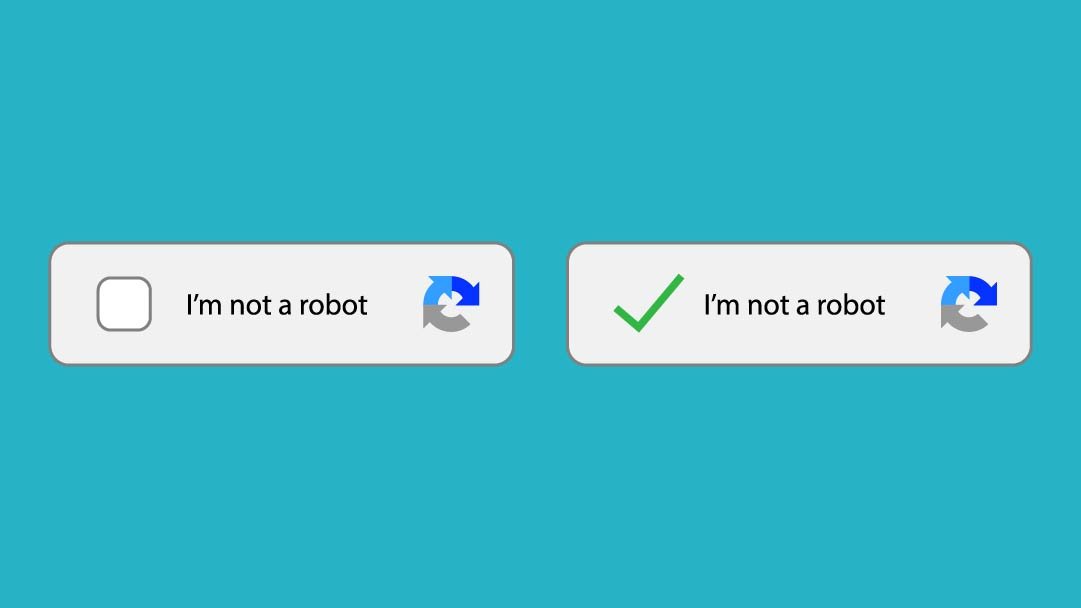
A menos que nunca antes haya estado en línea, probablemente haya encontrado pruebas de CAPTCHA, probablemente todas ellas también. Si alguna vez ha tenido que distinguir texto sinuoso y borroso para escribir en un cuadro o hacer clic en cualquier imagen de hidrante (u otro gráfico básico) en una malla, ha pasado la prueba CAPTCHA. Esta es una de las formas más básicas y efectivas de proteger su sitio de WordPress. Y con tantos complementos dedicados disponibles, mantener su sitio web seguro, especialmente donde los piratas informáticos son lo primero, es más fácil de lo que piensa.
Suscríbete a nuestro canal de YouTube
¿Qué es CAPTCHA?
CAPTCHA significa «Prueba de Turing completamente automatizada para diferenciar las computadoras de los humanos». Y es así: el programa informático CAPTCHA puede distinguir entre usuarios automatizados y humanos. Las pruebas son muy fáciles de pasar para los humanos, pero bastante difíciles de manejar para un script automatizado. Las pruebas tradicionales de CAPTCHA le piden al usuario que ingrese texto visible que estaría distorsionado.
Ahora hay tipos de CAPTCHA más avanzados llamados reCAPTCHA (y noCAPTCHA, un tipo derivado de reCAPTCHA). Incluso los bots inteligentes no pueden reconocer texto distorsionado o fragmentos de imágenes, y cuando no pueden pasar la prueba, no pueden acceder a su sitio web. También hay una versión más nueva, denominada CAPTCHA invisible, pero para nuestros propósitos, hablaremos principalmente de la versión 2.
¿Es CAPTCHA diferente de reCAPTCHA?
Después de CAPTCHA, reCAPTCHA se convirtió en la norma. Parecía similar al CAPTCHA tradicional: el usuario tenía que ingresar el texto que veía en la imagen distorsionada, pero la tecnología se usaba para digitalizar libros al tiempo que proporcionaba una capa de seguridad para los sitios web. En 2009, Google adquirió la tecnología y desde entonces ha ayudado a digitalizar miles de libros, sin mencionar los archivos del New York Times.
Ahora también hay algo llamado «No CAPTCHA reCAPTCHA», en algunos casos abreviado como noCAPTCHA, que es una versión de reCAPTCHA. Mejora la experiencia del usuario y es muy accesible, lo cual es un problema al que se enfrentan otras opciones de CAPTCHA de WordPress. En lugar de escribir texto, el usuario simplemente puede hacer clic en el campo para confirmar «No soy un robot». Si se detecta actividad sospechosa, esta simple casilla de verificación no aparecerá; en su lugar, aparecerá un CAPTCHA más difícil, como identificar un objeto específico en las imágenes.
¿Cómo protege CAPTCHA mi sitio?
Las páginas de inicio de sesión y registro son lugares ideales para atacar a piratas informáticos, spammers y bots. ¿Por qué? Su motivación suele ser visitar tu sitio web y acceder al panel de administración. No hay mejor lugar para hacer esto que ingresar nombres de usuario y contraseñas.
Pueden pasar muchas cosas cuando una persona no autorizada obtiene acceso a su área de administración de WordPress. Ellos pueden:
- Dividir la red de sitios web
- Distribuir malware
- el SEO duele
- Menos tráfico
- Amenaza de cobrar el rescate
- Spam en la sección de comentarios del blog.
- Robar datos personales
WordPress CAPTCHA mantiene alejados a los hackers y spambots, especialmente cuando se trata de ataques de fuerza bruta. Esto sucede cuando los bots se utilizan para probar diferentes credenciales en un formulario de inicio de sesión hasta que puedan averiguar un nombre de usuario y una contraseña para acceder al sitio.
Cómo instalar CAPTCHA en WordPress
La forma más rápida y fácil de instalar CAPTCHA en su sitio de WordPress es usar un complemento. Hay mucho para elegir en el directorio de WordPress, por ejemplo reCaptcha de BestWebSoft y NoCAPTCHA avanzado y CAPTCHA invisibleque usaremos hoy en nuestro pasillo. Al elegir un complemento de CAPTCHA de WordPress, esto es lo que debe buscar:
- Google reCAPTCHA es la opción más fácil de usar, así que asegúrese de proporcionar este tipo de CAPTCHA.
- Posibilidad de agregar CAPTCHA en varios lugares de su sitio además de la página de inicio de sesión. Incluso puede agregar múltiples códigos CAPTCHA a la misma página.
- Integraciones con otras herramientas que utilices, como la sección de comentarios del blog o formularios de contacto.
También debe considerar WPFormslo que le permite crear formularios de inicio de sesión y registro personalizados si desea marcar o personalizar su sitio de una manera que va más allá de lo que ofrece WordPress. También hay una opción reCAPTCHA si desea agregarla a cualquier formulario que cree.
PD: si está utilizando Divi, ¡reCAPTCHA ya está incluido en algunos de nuestros módulos! Obtenga más información en nuestra documentación sobre proveedores de protección antispam.
Usando el complemento avanzado noCAPTCHA y el complemento invisible CAPTCHA
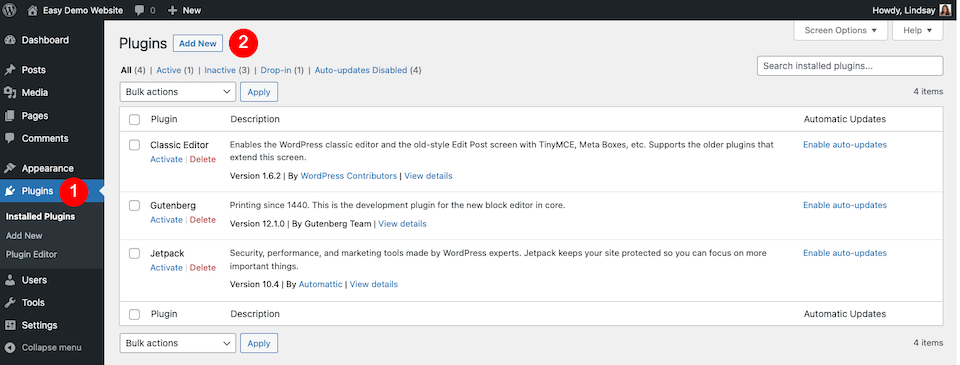
Aquí le mostramos cómo obtener CAPTCHA en su sitio utilizando Advanced noCAPTCHA y Invisible CAPTCHA. Primero necesitas instalarlo y activarlo. Inicie sesión en su panel de WordPress, luego seleccione Complementos a la izquierda. haga clic aquí Agregar nuevo en la parte superior de la página Complementos.
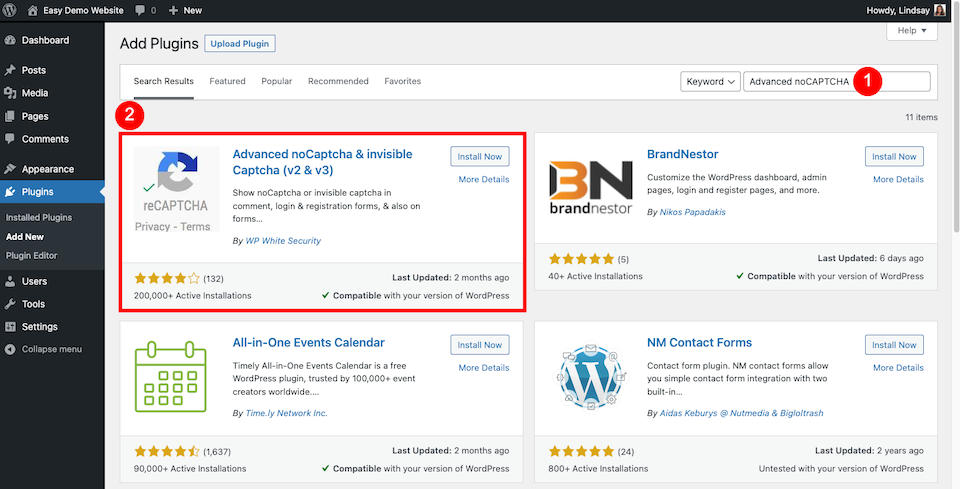
En la barra de búsqueda en la esquina superior derecha, escriba «NoCAPTCHA avanzado»: el complemento seleccionado debe ser el primer resultado.
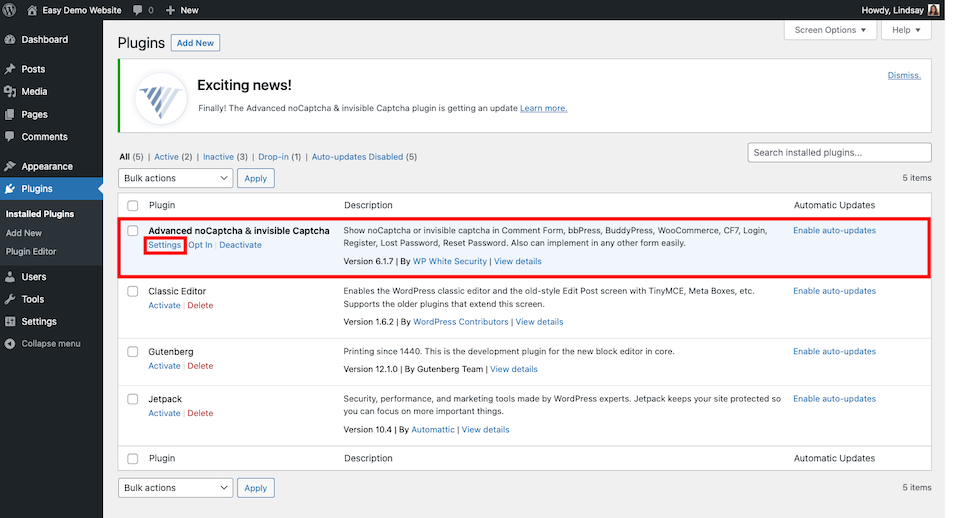
haga clic aquí instalar ahoraSiguiente Activar cuando haya terminado (que sólo debería tomar un segundo). entonces desde Complementos página, haga clic Ajustes bajo el complemento WordPress CAPTCHA.
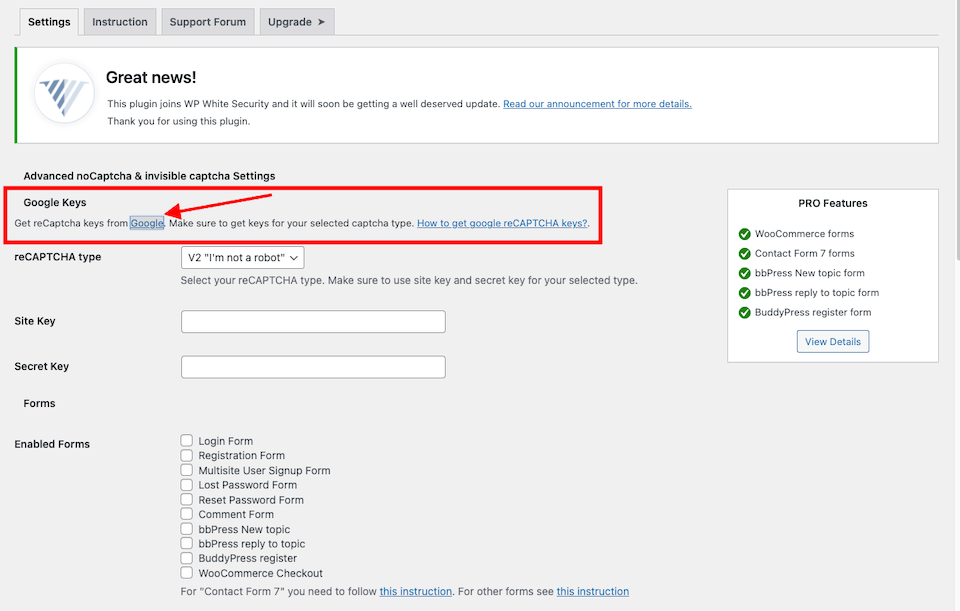
Por debajo Claves de Google encabezado, haga clic Google combinar. te llevará a esta página.
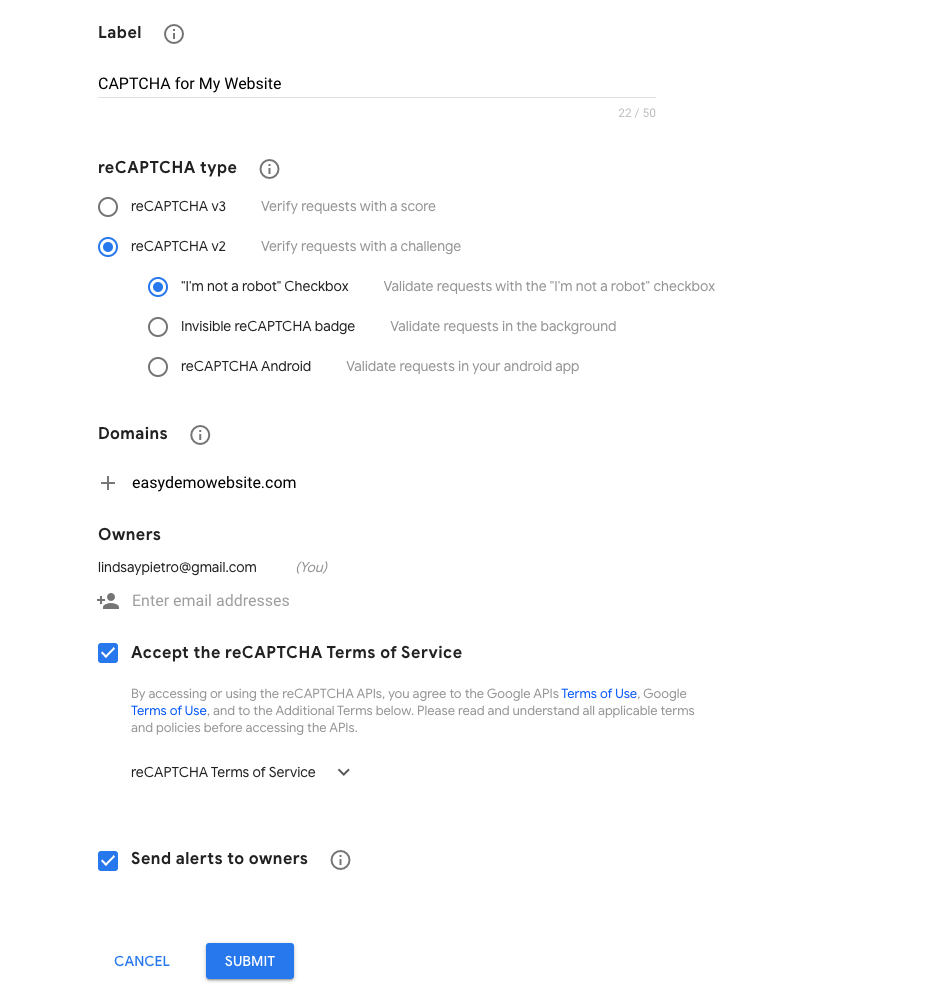
Por debajo El tipo reCAPTCHAelige la segunda opción, reCAPTCHA v2luego seleccione Casilla «No soy un robot». También querrá completar Etiqueta y Dominios secciones, luego marque la casilla Términos de servicio. haga clic aquí Enviar Cuando acabes.
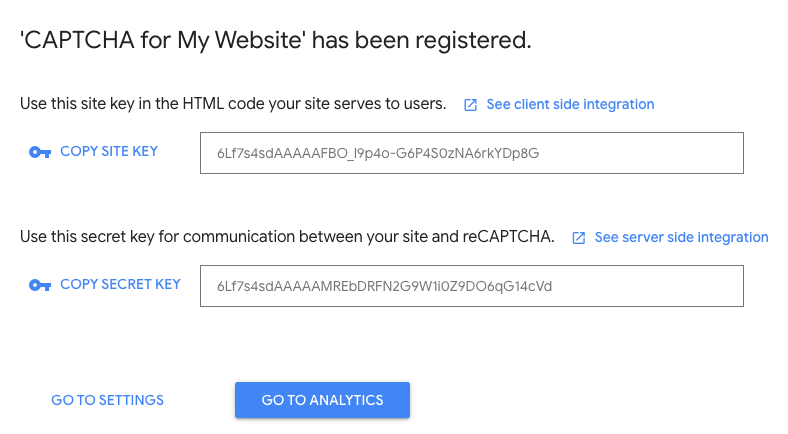
Esto generará dos claves CAPTCHA. Cópielos y péguelos en los campos apropiados en la página de Configuración del complemento en WordPress.
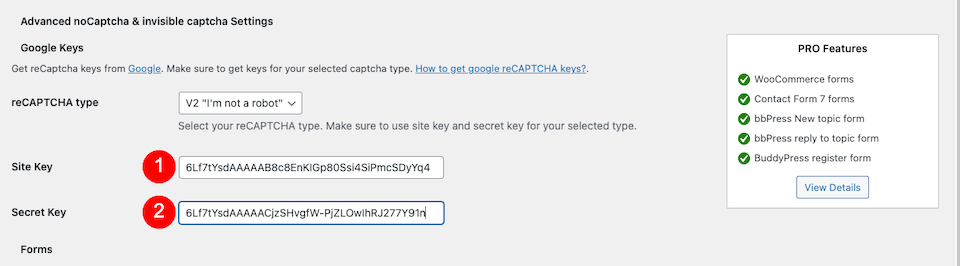
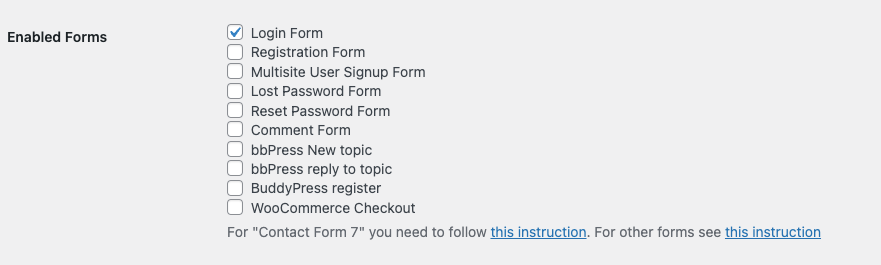
Cerca Formularios incluidos, seleccione el lugar donde desea ejecutar las pruebas de CAPTCHA de WordPress. Más adelante en la página, puede realizar más ajustes, como ajustar el mensaje de error, elegir un tema claro u oscuro y ocultar el CAPTCHA para los usuarios registrados.
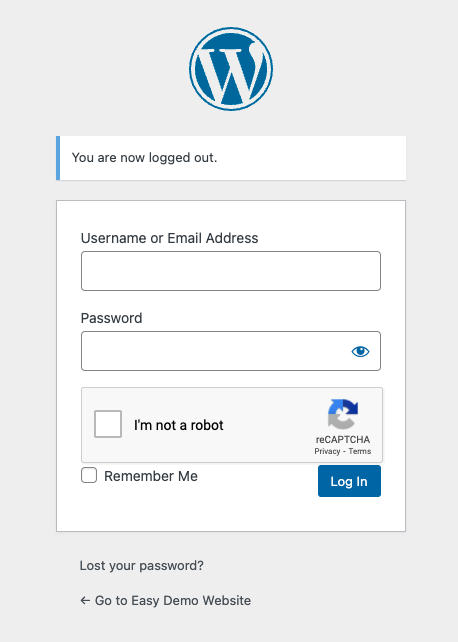
¡Eso es todo! Verifique su sitio para asegurarse de que los campos CAPTCHA estén donde deberían estar. Así es como se ve mi página de inicio de sesión ahora:
¿Dónde habilitar CAPTCHA en WordPress?
Es una buena idea usar un CAPTCHA de WordPress para proteger cualquier parte de su sitio web donde los usuarios ingresen información. Estas áreas son particularmente vulnerables a los ataques. Considere agregar CAPTCHA a lo siguiente:
- formularios de contacto
- Envíos de contenido
- Formularios de registro por correo electrónico
- Páginas de inicio de sesión
- Páginas de recuperación de contraseña
- Centro
- formularios de registro de usuario
Si un usuario autorizado puede acceder a su sitio, o si un visitante puede enviar información, también es una puerta de entrada para los piratas informáticos.
Reflexiones finales sobre WordPress CAPTCHA
Dado que CAPTCHA es importante para proteger las secciones más sensibles de su sitio web, es extremadamente fácil de configurar. Básicamente, necesitas hacer tres cosas:
- Agregue un complemento de WordPress CAPTCHA a su sitio web.
- Obtenga las claves de Google reCAPTCHA para usar con el complemento.
- Personalice su configuración para proteger formularios y áreas de inicio de sesión en su sitio.
¡Eso es todo! Pocas medidas de seguridad son tan fáciles de implementar como CAPTCHA, por no mencionar que no tienen costo, y considerando que puede proporcionar una gran protección contra piratas informáticos y spammers, no podemos pensar en una razón. no para agregarlo
¿Quieres probar los nuevos formularios que pones? Estamos con usted.