

Como administrador de un sitio web, debe estar atento a las muchas formas en que su sitio web y sus datos pueden verse comprometidos. Es necesario evaluar la seguridad de su sitio desde todos los lados. Además, usted es responsable de proteger el ancho de banda por el que paga. Hotlinking es un método utilizado por los usuarios de Internet para reducir el ancho de banda. Podría costarle dinero si no lo previene.
En este artículo, discutiremos qué es el hotlinking, por qué es un problema para su sitio de WordPress, cómo verificar si alguien está hotlinking desde su sitio y cómo evitarlo en el futuro.
Vayamos al grano.
¿Qué es Hotlinking?
Básicamente, el hotlinking consiste en robar ancho de banda y recursos específicos de tu sitio web. Se basa en el hecho de que un usuario de Internet, ya sea otro diseñador web o un blogger que publica en otro sitio, descarga el código fuente de un fragmento de su medio y se conecta directamente desde la página en la que está trabajando. El contenido vinculado puede ser una foto, un gráfico, un video u otra imagen en su sitio.
En lugar de usar su propio ancho de banda para alojar medios, se conectan al suyo para aparecer en su sitio web o publicación. No se molestan en subir la imagen a su propio espacio alojado. A menudo, las personas que usan enlaces directos tampoco usan multimedia con su consentimiento o las licencias necesarias. Cuando eso sucede, puede apostar que también se están saltando el paso más importante de asignar contenido al propietario o creador original.
Como si robar el ancho de banda de su sitio no fuera lo suficientemente malo, el hotlinking a menudo constituye una infracción de derechos de autor. El usuario puede elevar su propiedad intelectual (IP) o usar una foto de archivo para la que no haya comprado una licencia sin preguntar. Si bien es posible que no sean conscientes de la gravedad de la situación, los enlaces directos pueden llevar a los delincuentes a problemas tanto con usted como con cualquier otro propietario de medios que utilicen.
¿Por qué Hotlinking es malo para su sitio web?
Hotlinking es perjudicial para su sitio web ya que el usuario infractor está utilizando los recursos de ancho de banda por los que paga. En situaciones extremas, es como si un vecino llenara una piscina con agua de tu manguera: obtiene agua y te quedas con la factura.
Hotlinking no solo significa robar recursos; también puede significar que su dirección IP está siendo robada. Es suficiente que alguien aumente tu ancho de banda, pero robar los recursos en los que has trabajado para tu audiencia lo lleva a otro nivel. Su mejor opción es descubrir cómo reconocer si sus fotos o videos están vinculados a enlaces directos y luego implementar medidas para evitar que esto vuelva a suceder.
¿Cómo verificar si alguien está estampando en caliente sus imágenes?
Cuando alguien vincula sus imágenes, usa la URL de su imagen para conectarse a su sitio web. Este método descarga su imagen (u otros medios) en su sitio web y la muestra. Al hacer clic con el botón derecho en el sitio web de alguien para verificar el código fuente de la imagen, se le informará de inmediato si el usuario está activando un vínculo.
A veces, cuando alguien vincula sus imágenes, puede experimentar una disminución en el rendimiento de su sitio web. También puede descubrir que ha excedido su ancho de banda asignado y su servidor web le cobrará más por la cantidad utilizada. Si este es el caso, debe investigar más de cerca si alguien más lo está arrastrando fuera de su espacio.
¿Cómo encuentro hotlinks usando imágenes de Google?
Existe un método simple que puede usar para verificar imágenes vinculadas con Google Image. Deberá abrir una nueva pestaña del navegador e ir a Google Graphics, luego escriba la siguiente línea de comando en la barra de búsqueda. (Recuerde reemplazar «websiteurl.com» con la URL correcta).
inurl:websiteurl.com -site:websiteurl.com
En este caso, revisamos la página de Elegant Themes, por lo que el comando se veía así:
inurl:elegantthemes.com -site:elegantthemes.com
Las imágenes que actualmente están vinculadas a su sitio pueden aparecer en sus resultados de búsqueda. Sin embargo, no asuma que solo porque sus imágenes aparecen, están vinculadas a enlaces directos. A veces no lo son. Ten esto en cuenta antes de empezar. Por ejemplo, nuestros resultados de búsqueda mostraron muchos sitios que contenían imágenes de Elegant Themes, pero después de analizar más a fondo el código fuente, encontramos que muchos de ellos no contenían enlaces directos.
Cuando ingresamos el comando en Google Images, estos son los resultados que obtuvimos. Por razones de privacidad, he cubierto las URL ya que no encontré imágenes con enlaces directos en este caso.
Esta búsqueda te permite ver tanto las imágenes de la marca como los sitios donde aparecen. Sin embargo, tenga cuidado: a veces, los resultados de su búsqueda pueden incluir sus imágenes, pero es posible que las imágenes no estén vinculadas en absoluto. Para explorar más de cerca, puede hacer clic derecho en cada imagen y verificar su código fuente. Esto le dirá si la imagen está vinculada desde su sitio.
Afortunadamente, existen algunas formas sólidas de evitar la conectividad multimedia en WordPress, así que echemos un vistazo a estas a continuación.
¿Cómo evitar la vinculación en su sitio de WordPress?
Evitar que los internautas hagan hotlinks en su sitio de WordPress es bastante simple. Hay algunas formas básicas de hacerlo usted mismo, así como complementos para facilitar su trabajo.
Cambie el nombre de los archivos de imagen o mueva sus imágenes
Una de las formas rápidas de evitar que aparezcan imágenes en el sitio web de alguien es simplemente cambiar el nombre de los archivos o mover las imágenes a una carpeta diferente. Esto romperá inmediatamente cualquier vínculo utilizado por los delincuentes en sus sitios. Por supuesto, esto es en realidad una solución temporal. Siempre pueden regresar y eliminar nuevos nombres de archivo de su sitio más tarde.
Intercambia tus imágenes
Si bien este método todavía usa su ancho de banda, una excelente manera de impresionar a los hotlinkers es intercambiar imágenes. En otras palabras, cargue una nueva imagen con el mismo nombre de archivo que indique a los visitantes de su sitio hotlinker que han robado su propiedad. Si lo hace, no aliviará los problemas de almacenamiento en el sitio, pero hará que su punto de vista sea comprensible.
Un gran ejemplo de esto es que Matthew Inman, el creador de The Oatmeal, llamó a The Huffington Post en 2015. hotlinking de cómics desde su sitio web sin permiso. Reemplazó las imágenes robadas con una imagen de la factura de alojamiento de su sitio, así como con dibujos humorísticos para trolear la publicación en línea.
Inserte el código en el archivo .htaccess
Puede insertar un código en su archivo .htaccess (accesible a través de un cliente FTP) que evita que otros usuarios de Internet enlacen sus recursos. Inicie sesión en el cliente FTP de su elección, como ArchivoZillay luego navegue a la carpeta public_html para ubicar .htaccess.
Antes de comenzar, asegúrese de haber hecho una copia del archivo .htaccess y guárdelo localmente en caso de problemas. (También es una buena idea hacer una copia de seguridad de su sitio antes de trabajar con este archivo). Después de realizar la copia de seguridad, abra el archivo .htaccess para editarlo. Simplemente haga clic derecho en el archivo y seleccione «Ver/Editar» en el menú desplegable y se abrirá en su editor de texto predeterminado.
Deberá agregar las siguientes líneas de código a su archivo (recuerde reemplazar «siteURL.com» con la URL de su sitio):
RewriteEngine on
RewriteCond %{HTTP_REFERER} !^$
RewriteCond %{HTTP_REFERER} !^http(s)?://(www.)?siteURL.com [NC]
RewriteRule .(jpg|jpeg|png|gif|bmp|tif|tiff)$ - [F]
¡Eso es todo! Sus medios alojados ahora deberían estar protegidos de los enlaces directos.
Evitar Hotlinking a través de CDN
Si usa una red de entrega de contenido (CDN) como Cloudflare, Sucuri o KeyCND, probablemente tenga la opción de bloquear los enlaces directos desde la propia CDN. Por ejemplo, para los usuarios, Cloudflare CDN tiene una función llamada disco rascador que puede habilitar para proteger su contenido de los enlaces directos. También protege las direcciones de correo electrónico y el contenido del lado del servidor.
Evite hacer clic derecho en su sitio de WordPress
Es posible evitar que los usuarios hagan clic derecho en un sitio de WordPress para guardar imágenes o descargar una URL de imagen para vincular. Puede instalar un enchufe como Protección de copia de contenido de WP y sin clic derecho empezar.
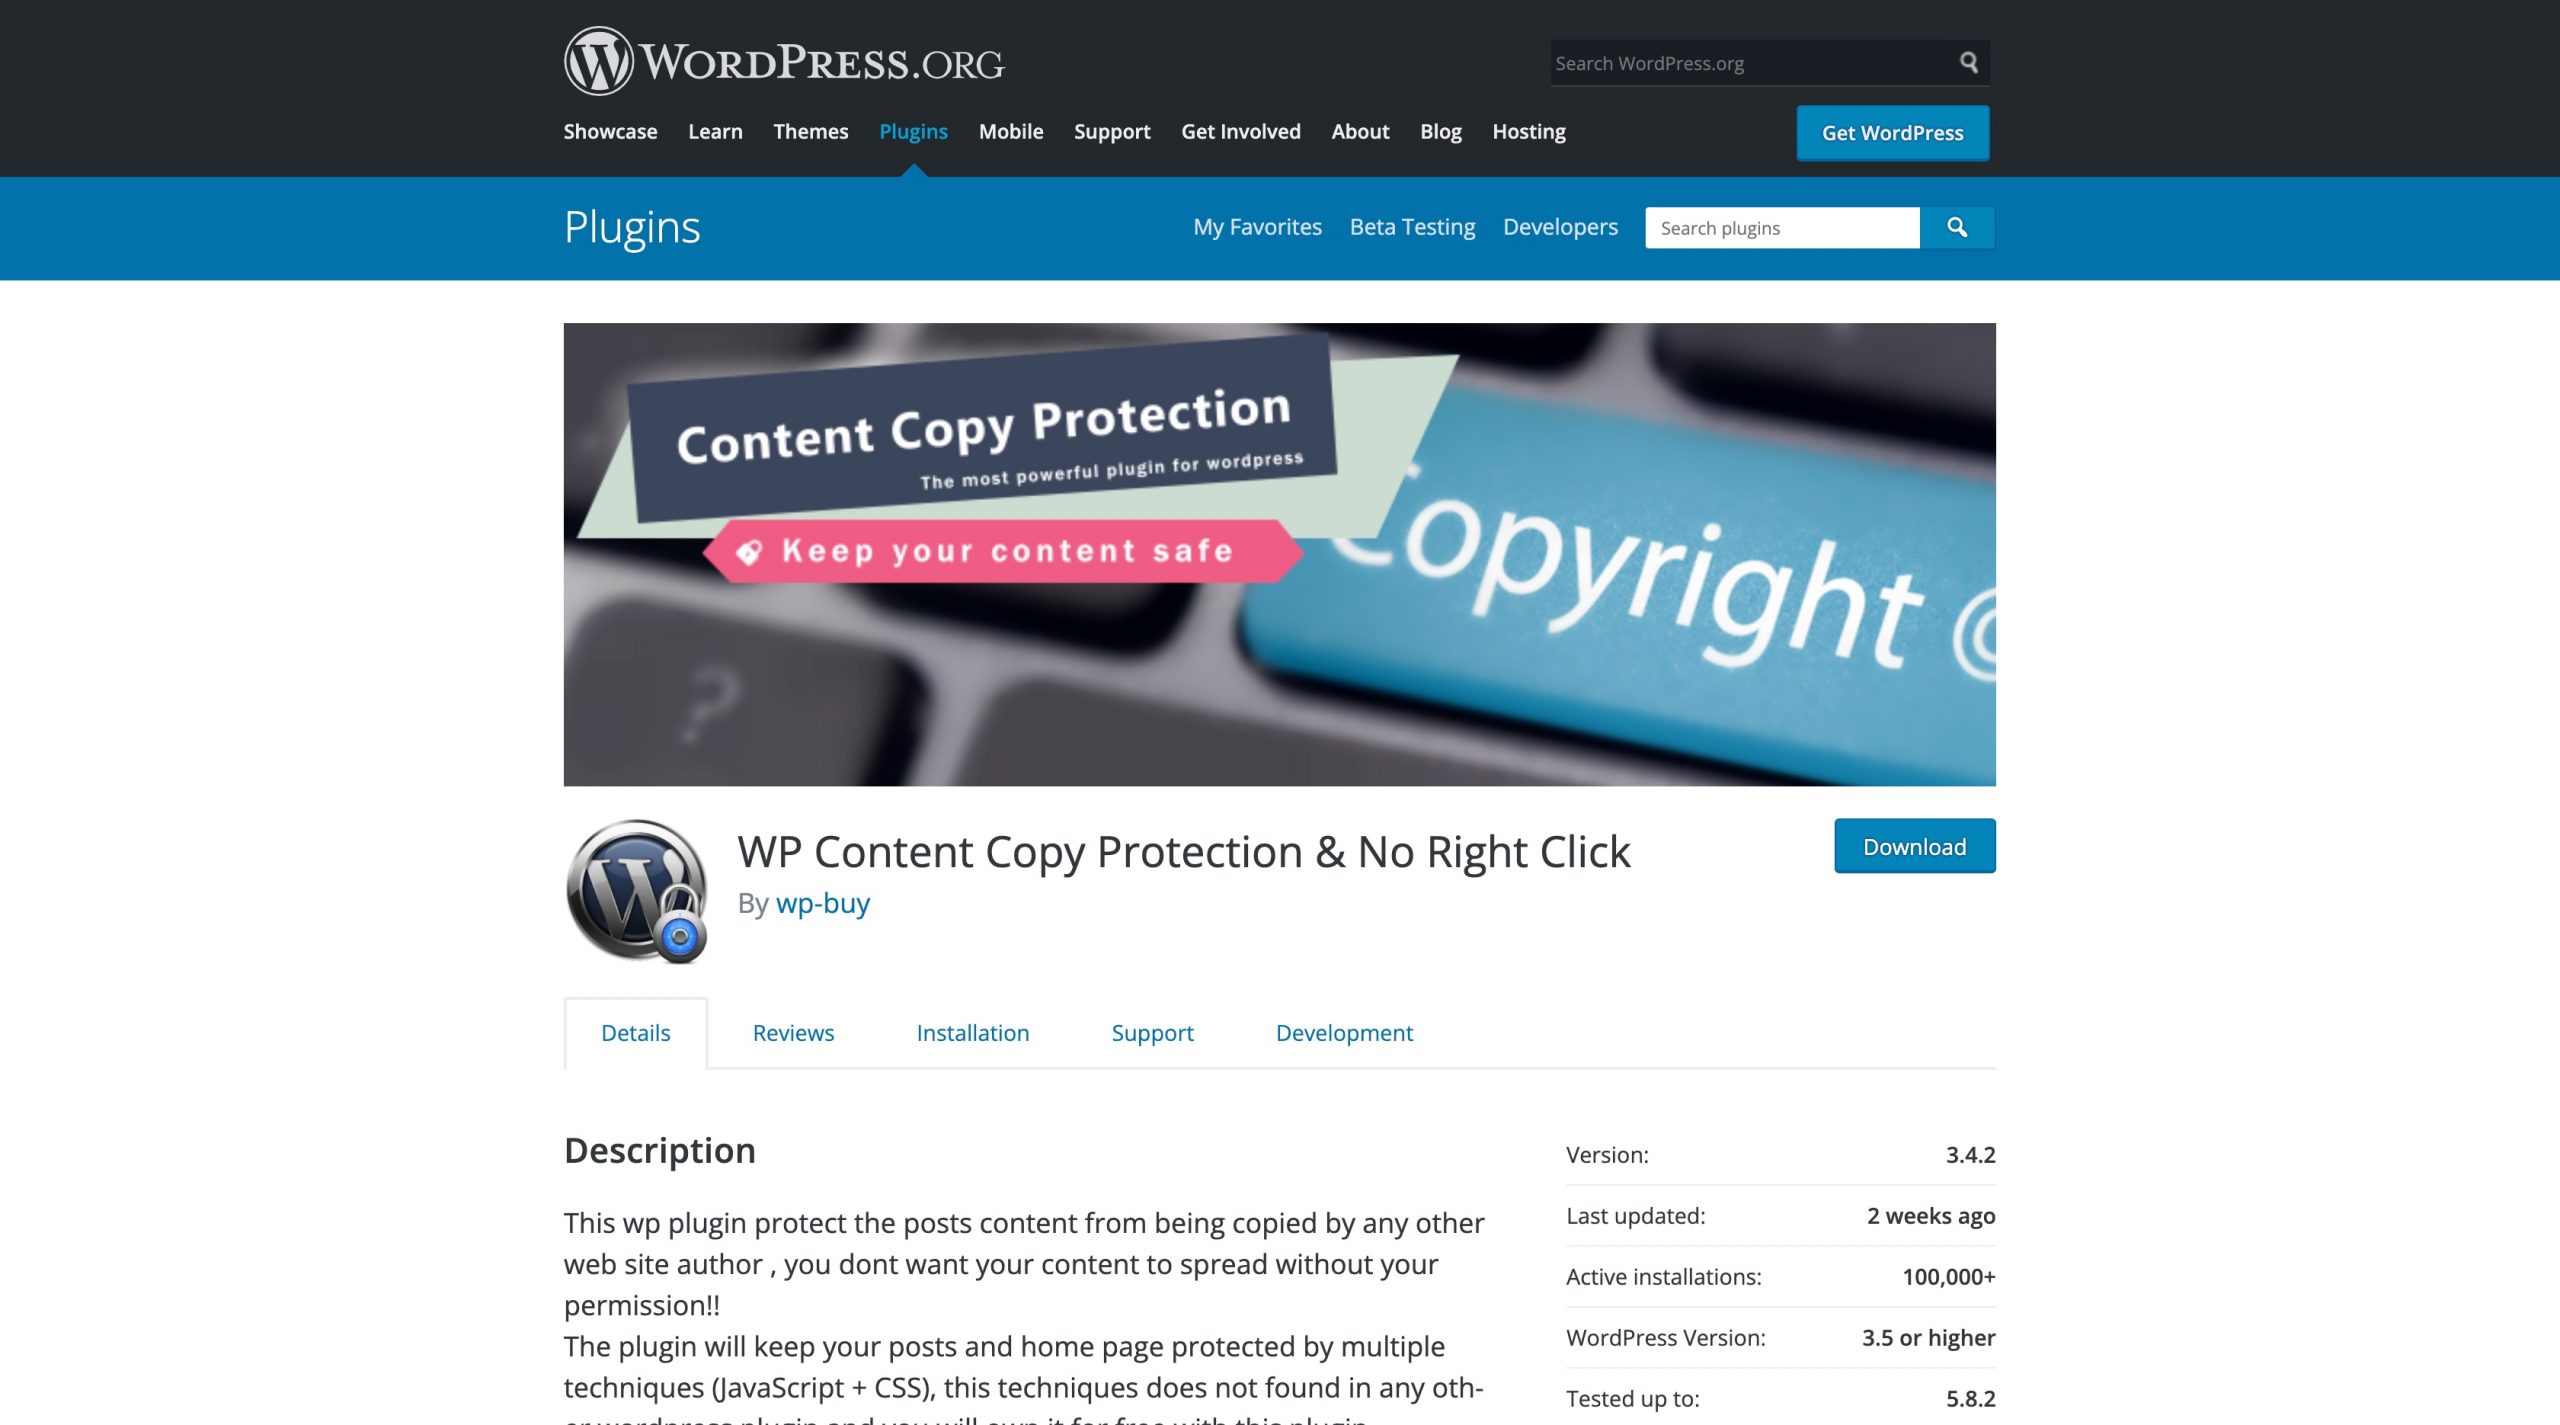
El complemento tiene muchas funciones de protección de contenido más allá de la protección del clic derecho, incluida la prevención de que los usuarios resalten y copien texto en su sitio. Otros complementos que deshabilitan el clic derecho en un sitio de WordPress incluyen Deshabilitar clic derecho para WP y Sin complemento de imagen con clic derecho.
Además de instalar un complemento de protección de contenido, también es una buena idea considerar una marca de agua en sus imágenes. Puede leer acerca de nuestras aplicaciones de marca de agua favoritas aquí.
Hotlinking – preguntas frecuentes
¿Cómo puedo saber qué método de protección de hotlink es adecuado para mí?
El método de protección de hotlink que elija realmente depende de sus necesidades y capacidades técnicas. Por ejemplo, si normalmente no trabaja en el código de su sitio web, agregar un comando a su archivo .htaccess puede no ser la mejor opción para usted (por supuesto, puede pedirle ayuda a su desarrollador si está trabajando con uno). Si está trabajando con un presupuesto limitado, no querrá intercambiar sus imágenes para señalar un punto en la página de otra persona; querrá evitar que se use ese ancho de banda. Considere sus necesidades individuales y luego elija la solución adecuada.
Estaba protegiendo mi sitio de enlaces activos, pero alguien pudo robar mi contenido antes de desactivar el clic derecho. ¿Cómo puedo eliminarlos?
Puedes gastar Notificación de eliminación de DMCA para iniciar el proceso de eliminación de su dirección IP de sitios web ofensivos. Asegúrese de tener un aviso de derechos de autor en su sitio y regístrelo en la Oficina de derechos de autor de EE. UU. para obtener protección adicional. Puedes leer sobre cómo hacer esto aquí.
Deshabilité el clic derecho en mi sitio, pero alguien todavía estaba tomando capturas de pantalla y usándolas de todos modos. ¿Qué tengo que hacer?
Puede enviar una solicitud de eliminación de DMCA para el contenido copiado. En el futuro, considere agregar una marca de agua a sus imágenes para que, incluso si alguien toma una captura de pantalla, la marca de agua seguirá siendo visible. Indica a los visitantes de su sitio que han descargado contenido de otra parte de la web.
resumen
Hotlinking puede ser un problema molesto y costoso cuando ejecuta un sitio de WordPress. Afortunadamente, esto se puede prevenir para que pueda proteger su contenido y ancho de banda y mantener su negocio ocupado. Con la combinación correcta de herramientas y medidas de protección, puede evitar una amplia variedad de robos digitales.
¿Utiliza alguna forma de protección de enlaces directos en su sitio de WordPress? Cuéntanoslo en los comentarios.
Artículo con una imagen de astel design / shutterstock.com









