Lo que puede hacer desde el Editor de políticas de grupo local de Windows (Gpedit.msc), centro de todas las configuraciones del sistema
En la lección de hoy, veamos cómo usarEditor de directivas de grupo localapartado oculto y muy completo de Windows desde el que es posible hacer muchos cambios en su computadora que de otro modo solo sería posible modificando claves de registro más complejas.
El Editor de directivas de grupo solo está disponible en las ediciones Pro de Windows y no en las ediciones Home y Premium.
Sin embargo, puede descargar e instalar gpedit.msc en Windows 10, 7 y 8 Home.
En general, no hay razón para tocar estas políticas de grupo en una computadora personal para uso doméstico, pero aún así es importante saber cómo acceder a ellas y qué se puede hacer para que no se sorprenda cuando se requiera un cambio.
Por ejemplo, la política de grupo es útil para configurar la seguridad en una red corporativa para bloquear ciertos cambios en todas las computadoras o evitar que los usuarios ejecuten software no aprobado.
Para abrir el Editor de directivas de grupo en Windows tienes que abrir la ventana Correr presionando las teclas Windows-R y luego escriba y ejecute el comando gpedit.msc .
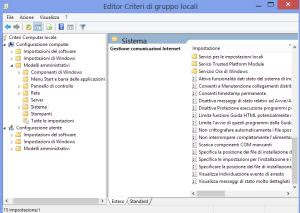
La ventana que se abre es similar a cualquier otra herramienta de administración, con un árbol jerárquico de carpetas, cada una de las cuales contiene varias configuraciones.
Hay muchas configuraciones, pero todavía se describen en detalle.
Hay dos carpetas principales: Configuracion de Computadoracon configuraciones que afectan el comportamiento del sistema para todos los usuarios y ajustes de usuariopara cambiar el comportamiento de Windows en función de cómo lo use el usuario.
Hay tres secciones debajo de las dos carpetas principales:
– configuraciones de softwaredonde puede crear nuevas configuraciones personalizadas.
– Configuración de Windows es la carpeta que contiene la configuración de seguridad y los scripts de inicio/detención.
– Modelos administrativossiendo la configuración basada en el registro la parte más fácil, con muchas opciones disponibles.
configuraciones de seguridad (Algunos ejemplos)
Para ver un ejemplo de lo que puede hacer para restringir la seguridad de su computadora al nivel de usuario, vaya a Configuración de usuario -> Plantillas administrativas -> Sistema y haga doble clic en configuración «Impedir el acceso al símbolo del sistema«.
En la ventana que se abre, puede activar el control y luego presionar Aplicar para bloquear el acceso a la línea de comando para todos los usuarios de la computadora.
Otra opción en la misma carpeta le permite elegir los programas que se pueden abrir en su computadora.
Haga doble clic en «Ejecute solo aplicaciones específicas de Windows«, Habilitar, y luego elegir qué programas permitir.
Todo lo demás ahora está bloqueado.
Por debajo Configuración de la computadora -> Configuración de Windows -> Configuración de seguridad -> Políticas locales -> Opciones de seguridad de carpeta encontrará muchas configuraciones útiles para hacer que su PC sea un poco más segura si lo desea.
Por ejemplo, puedes renombrar la cuenta de administrador y la cuenta de invitado, y puedes activar la solicitud de credenciales en «Control de cuentas de usuario: comportamiento cuando se solicita la elevación de privilegios para los administradores«Solicite una contraseña cada vez que intente ejecutar algo en modo administrador.
Esta opción hace que Windows sea más seguro y similar a los sistemas Linux y Mac, donde debe ingresar una contraseña cada vez que desea realizar un cambio.
DE Control de cuentas de usuario: solo recoja ejecutables firmados y verificados Las aplicaciones que no están firmadas digitalmente no pueden ejecutarse como administrador.
La consola de recuperación permite el acceso automático a la gestión para que no se le solicite una contraseña cuando utilice la consola de recuperación para realizar operaciones del sistema.
Como notarás, hay muchos de ellos. configuración en el Editor de directivas de grupoasí que por curiosidad, definitivamente vale la pena dedicarles un tiempo.
La mayoría de las configuraciones le permiten desactivar las funciones de Windows que no desea utilizar.
Vale la pena señalar que muchas de las políticas de la lista no se aplican a todas las versiones de Windows.
Siguiente un ejemplo de lo que solo se puede hacer con el editor de criterios de grupo¿esta ahí? creando un guion qué sucede cuando cierra sesión o apaga, cada vez que reinicia su computadora.
Esto puede ser útil para limpiar su sistema o realizar una copia de seguridad rápida de algunos archivos cada vez que apaga su computadora, y puede usar archivos por lotes o incluso secuencias de comandos de PowerShell para ambos.
La única advertencia es que estos scripts deben ejecutarse en segundo plano; de lo contrario, se bloqueará el proceso de cierre de sesión.
Hay dos tipos diferentes de scripts que se pueden ejecutar.
Script de inicio/detención habilitado Configuración de la computadora -> Configuración de Windows -> Scripts y se ejecutará bajo la cuenta del sistema local, por lo que pueden manipular los archivos del sistema, pero no actuará como una cuenta de usuario.
Script de inicio/cierre de sesión Configuración de usuario -> Configuración de Windows -> Script.
Los scripts de inicio y cierre de sesión no ejecutan comandos que requieran un inicio de sesión de administrador a menos que UAC esté completamente deshabilitado.
Vale la pena señalar que las mismas operaciones se pueden programar en un Programador, una de las Herramientas administrativas en el Panel de control que es mucho más fácil de usar.
El Editor de directivas de grupo es tan completo que no podrá encontrar una guía completa y exhaustiva sobre lo que es mejor cambiar.
En otros artículos, los cuestioné sobre:
– Cómo deshabilitar Skydrive en Windows 8.1 (u ocultarlo)
– Activar Bitlocker en Windows 7
– Habilitar el modo corporativo en Internet Explorer 11
– Deshabilitar el control UAC en Windows 7 y 8
¿Eso resolvió tu problema?