Las interfaces de programación de aplicaciones (API) permiten que los programas interactúen entre sí, compartan datos e integren sus funciones. Las API facilitan las conversaciones entre software que de otro modo estaría desconectado y son la tecnología detrás de muchas de las poderosas integraciones que usa todos los días.
Sin embargo, a diferencia de una conversación cara a cara, una API tiene más dificultades para verificar que la aplicación con la que está hablando es quien dice ser. Dado que a menudo revelan información privada y confidencial, las API necesitan formas de identificar a sus clientes antes de pasarlos. De lo contrario, es un gran peligro para la seguridad.
Las claves de API son una de esas medidas de seguridad: actúan como una tarjeta de identificación para el cliente que realiza la solicitud de API, lo que ayuda a que la API asigne los permisos de acceso adecuados y realice un seguimiento de cómo se utilizan sus datos.
Si está trabajando con API o integraciones de marketing, debe saber qué son las claves de API, dónde coinciden con la seguridad de API y por qué no son la única capa de protección en la que debe pensar. Vamos a explicar.
¿Qué son las claves API?
Una clave de API es un identificador asignado a un cliente de API que se utiliza para autenticar la aplicación de llamada de API. Suele ser una cadena alfanumérica única contenida en una llamada a la API que la API recibe y valida. Muchas API usan claves para rastrear el uso e identificar solicitudes no válidas o maliciosas.
Básicamente, las claves de API realizan dos funciones principales en una solicitud de API:
- Autenticación del proyecto: La clave API identifica la aplicación que realiza la solicitud a la API que recibe la solicitud. Cada proyecto tiene una clave única que lo distingue de otros proyectos.
- Autorización del proyecto: La clave API le dice a la API si la aplicación solicitante tiene permiso para usar la API y a qué servicios API puede acceder. Incluso si una aplicación puede acceder a la API, solo puede estar autorizada para usar un conjunto limitado de servicios de la API.
Según la clave de API proporcionada en la solicitud, la API verifica la clave con su base de datos de clientes y luego acepta o rechaza la solicitud. Si se acepta la solicitud, la API otorga al cliente acceso a sus datos y funciones en función de los derechos de acceso del cliente, que también están asociados con la clave API.
Además, los propietarios de API usan claves de API para monitorear la actividad de API, incluidos los tipos de solicitudes y la cantidad de solicitudes provenientes de clientes individuales. Dado que cada solicitud tiene una clave asociada, los propietarios de API pueden filtrar por clave y ver todas las solicitudes de un cliente específico.
Esta capacidad de monitoreo es especialmente importante para proteger la API del tráfico malicioso. Los piratas suelen atacar las API con varios métodos, como falsificar credenciales para inyectar código malicioso o sobrecargar el servidor de la API con solicitudes. Gracias a las claves, la API puede eliminar el tráfico de bots anónimos o bloquear las solicitudes de un usuario específico si es necesario.
Tenga en cuenta que las claves API identifican solicitudes de proyectos y aplicaciones, no de usuarios individuales. La clave API le dice a la API de qué proyecto proviene la solicitud, pero no puede identificar usuarios específicos con acceso al proyecto. Esta es una importante limitación de seguridad que discutiremos más adelante.
Cómo usar la clave API
Las API generalmente requieren que los desarrolladores obtengan una clave antes de enviar la solicitud. El proceso debe estar documentado en el sitio web del desarrollador de la API e incluir todo lo que necesita para comenzar.
En la mayoría de los casos, debe registrarse para obtener una cuenta de desarrollador con una dirección de correo electrónico y otra información. Después de eso, se le pedirá que registre el proyecto e ingrese cualquier información sobre el proyecto que los propietarios de la API deban conocer.
A partir de ahí, debe obtener al menos una clave API, una cadena única de caracteres generados aleatoriamente asociados con su proyecto. Se verá algo como esto:
JPkxhc9cGFv35OWu267fsx8R6uZj29GL
Puede obtener dos claves, una con la etiqueta «Clave pública» y la otra con la etiqueta «Clave privada». La clave pública se puede compartir con colegas y el acceso a los datos y funciones de la API está más restringido. La clave privada no debe compartirse con nadie: es más bien el identificador final de su proyecto y le da acceso a su cuenta de desarrollador y a todos sus datos.
Con respecto a poner la clave API en las solicitudes, consulte la documentación de la API para saber dónde colocar la clave; generalmente se encuentra en el encabezado de la solicitud:
GET /https://api.example.com/resource/
auth: JPkxhc9cGFv35OWu267fsx8R6uZj29GL
… o escrito en la cadena de consulta según el método de solicitud:
GET 'https://api.example.com/resource/?auth=JPkxhc9cGFv35OWu267fsx8R6uZj29GL'
¿Son seguras las claves API?
Las API web son un objetivo frecuente de los ataques cibernéticos, ya que transmiten datos confidenciales entre aplicaciones, incluidas las credenciales de inicio de sesión, la información personal y las transacciones financieras, a través de Internet. Para remediar esto, las API web siempre deben ser muy seguras.
Las claves de API pueden identificar el proyecto ante la API y especificar a qué recursos puede acceder el proyecto. Sin embargo, los expertos no consideran que las claves API en sí mismas sean lo suficientemente seguras. Esto se debe a varias razones:
- Las claves API no pueden autenticar al único usuario que realiza la solicitud, solo al proyecto o aplicación que realiza la solicitud.
- Las claves API son como contraseñas: solo funcionan cuando el propietario las mantiene seguras. Si la llave cae en las manos equivocadas, se puede usar fácilmente
- Dado que las claves API rara vez caducan, un hacker puede usar la clave indefinidamente a menos que el propietario de la clave la regenere o la desactive.
Por estas razones, las API populares hoy en día también utilizan la autenticación y autorización del usuario. La autenticación de usuario comprueba que la persona que realiza la solicitud (no solo la aplicación) es quien dice ser. La autorización del usuario verifica si esta persona tiene derecho a enviar la solicitud que informó.
La autenticación y autorización del usuario se realiza con tokens de autenticación que son más seguros que las propias claves API. El protocolo OAuth es el estándar actual para la autenticación y autorización de usuarios, lo que permite a los usuarios verificar su identidad sin ingresar una contraseña. Esta es la misma tecnología detrás del inicio de sesión único donde los usuarios pueden iniciar sesión en una aplicación (como LinkedIn) a través de otra aplicación (como Google).
OAuth es un proceso más complejo que merece su propio artículo, así que aquí hay una explicación que explica en detalle cómo funciona OAuth.
¿Cómo almacenar de forma segura las claves API?
A pesar de sus inconvenientes, las claves API siguen siendo populares y útiles para identificar proyectos de llamadas. Es muy probable que necesite realizar un seguimiento de uno o más mientras trabaja con la API.
Las claves API funcionan como contraseñas y, como tales, deben almacenarse y protegerse. Estos son algunos pasos básicos que puede seguir para reducir el riesgo de que le roben la clave:
- No escriba su clave en un lugar público, como en una nota adhesiva o en un archivo en una computadora pública. Puede acceder de forma segura a su clave en su cuenta de desarrollador.
- Tenga cuidado de no revelar accidentalmente su clave mientras documenta su proyecto, como al tomar capturas de pantalla, cargar a un repositorio público o URL.
- No guarde su clave API directamente en el programa, ya que cualquier persona que tenga acceso a sus archivos fuente puede verla.
- Antes de compartir su clave de API, vuelva a generarla y márquela como la última clave compartida.
- No comparta claves de API por correo electrónico.
- Utilice siempre HTTPS/SSL para las solicitudes de API; algunas API no contendrán la solicitud si no la utiliza.
- Asigne una clave API única a cada uno de sus proyectos y márquelos en consecuencia. Si descubre que una clave ha sido manipulada, puede regenerarla o desactivarla sin afectar a otros proyectos.
Ejemplos de claves API
Para llevar esta lección a casa, aquí hay algunos ejemplos de API populares y cómo implementan las claves de API para la seguridad.
Clave API de Google Maps
La plataforma de Google Maps utiliza claves API para proteger las solicitudes de datos de mapas. Una vez que haya configurado una cuenta de desarrollador con Google, puede fácilmente crear una clave API de Google Maps en el área de credenciales.
Google también alienta a los usuarios a limitar sus claves API a los dominios aceptados y le permite hacerlo en el área de credenciales. Además, la API de Google Maps solo acepta solicitudes seguras HTTPS.
Google da el siguiente ejemplo de cómo se ve la clave API en la solicitud:
<script async defer src="https://maps.googleapis.com/maps/api/js?key=YOUR_API_KEY&callback=initMap"></script>
¿Quiere insertar mapas interactivos de Google en su sitio web o aplicación? Consulte nuestra guía sobre cómo comenzar con las API de Google Maps
Clave API de banda
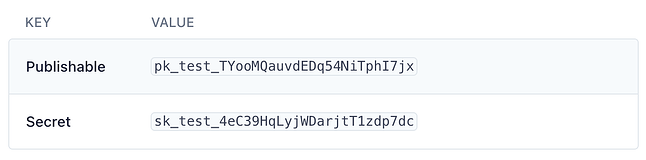
Para autenticar solicitudes a su API, servicios de procesamiento de pagos Stripe proporciona claves API para cada cuenta de desarrollador. Específicamente, emite dos tipos de claves API: «publicable», que es su clave pública que asocia su cuenta con Stripe, y «secreta», su clave secreta privada, que le permite enviar cualquier solicitud a Stripe.
Stripe emite dos pares de claves secretas y de publicación, una para una aplicación en ejecución y otra para pruebas de API. Esto le da un total de cuatro llaves. Las claves API de prueba contienen una subcadena _prueba_.
Stripe también permite a los usuarios generar claves con mayores restricciones si implementa la API en un microservicio.
Ayude a proteger sus solicitudes con claves API.
Si bien las claves de API no son la única (o incluso la mejor) medida de seguridad para una API, siguen siendo útiles para los proveedores de API e importantes para la autenticación de integración de API.
A medida que la integración de API se desarrolle y se extienda a nuevas aplicaciones y dispositivos inteligentes, una cosa no cambiará: siempre habrá personas dispuestas a robar y usar su información personal. Por lo tanto, cualquier API de buena reputación que transmita información confidencial incluirá claves de API (y más) en su arsenal de seguridad.