Uno de los temas de interés de 7 Tutoriales(7 Tutorials) es la seguridad. No solo escribimos artículos y tutoriales sobre cómo tener una experiencia informática(computing experience) segura, sino que también revisamos los productos de seguridad con regularidad. Una de las cosas sobre las que queríamos aprender más es cómo se fabrican los productos de seguridad: ¿cuáles son los pasos involucrados? los retos más importantes? etc. Por suerte(Luck) , tuvimos la oportunidad de reunirnos con Alexandru Constantinescu , gerente(Social Media Manager) de redes sociales de Bitdefender , quien inmediatamente dijo: «¡Oye! ¿Por qué no nos visitas y aprendes más de nuestro equipo? Aceptamos la invitación y hoy dia(invite and today)podemos compartir con usted una extensa discusión sobre cómo se fabrican los productos de seguridad».
Nuestros socios de discusión
BitDefender es una empresa de seguridad(security company) que no debería requerir mucha presentación. O al menos no para nuestros lectores. Son la empresa de seguridad(security company) líder en Rumania(Romania) y desarrollan productos de seguridad que recibieron muchos elogios y reconocimiento(praise and appreciation) . Sus productos aparecen constantemente en listas con las mejores soluciones de seguridad.
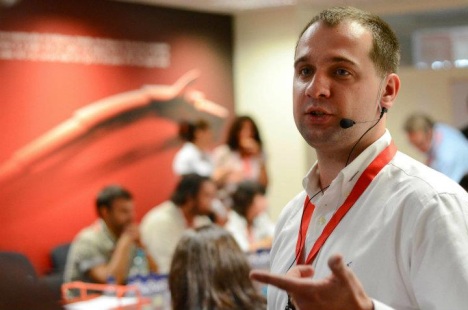
Fuimos a la sede de BitDefender(BitDefender headquarters) en Bucarest(Bucharest) y tuvimos una larga conversación con Cătălin Coșoi , investigadora principal de seguridad(Security Researcher) (en la imagen de arriba) y Alexandru Bălan , gerente(Product Manager) sénior de productos . Ambos son personas muy conocedoras y amigables, con quienes disfrutamos tener esta conversación.
Cómo se fabrican los productos de seguridad
No perdimos mucho tiempo en presentaciones e inmediatamente comenzamos nuestra conversación.
¿Cuáles son las etapas por las que pasa al desarrollar una nueva versión de un producto de seguridad, como Internet Security Suite?(What are the stages you go through, while developing a new version of a security product, such as an Internet Security Suite?)
El enfoque no es realmente diferente de su típico proyecto de desarrollo de software(software development project) . Digamos que acabamos de lanzar la versión 2012 de nuestros productos. Tan pronto como termine el lanzamiento, comenzamos a trabajar en la versión 2013. Primero(First) , decidimos el conjunto de características y cambios que se introducirán en esta próxima versión.
Con el fin de identificar las características que tendrán un gran impacto para la próxima versión, tenemos conversaciones con varios públicos: revisores, expertos en seguridad, expertos técnicos y usuarios que pueden brindarnos información sobre lo que funciona, lo que no funciona y lo que podría funcionar bien en la próxima versión. Además de eso, nuestro propio equipo técnico brinda información basada en su experiencia y visión(expertise and vision) de hacia dónde les gustaría llevar el producto. También hacemos un análisis de mercado(market analysis) para comprender mejor la(s) dirección(es) hacia donde se dirigen otras empresas. Con base en todas estas entradas, hacemos una llamada sobre lo que se incluye en la próxima versión y lo que no.
Luego, tenemos la etapa de desarrollo(development stage) , con varias fases de prueba incluidas. Primero(First) , tenemos una vista previa interna cuando probamos nuestro software pre-beta. A continuación, tenemos varias etapas beta:
- Una versión beta(beta –) interna : al igual que la vista previa interna, pero con una audiencia un poco más grande que prueba el producto;
- Una beta privada:(beta –) en la que elegimos un círculo cerrado de usuarios externos a la empresa para probar el producto. Involucramos a unos pocos miles de usuarios y elegimos personas cuyos comentarios consideramos útiles. Incluimos usuarios conocedores, personas con las que tuvimos una colaboración más larga, expertos técnicos cuya opinión valoramos, etc.;
- Una versión beta pública:(beta –) tiene lugar de 2(place 2) a 3 meses antes del lanzamiento real. En este momento, cualquier persona interesada puede recoger el producto, probarlo y dar su opinión.
Durante las etapas beta, ajustamos el producto de forma continua y, justo antes del lanzamiento, tenemos una pequeña ventana de tiempo para hacer los toques finales. Luego se lleva a cabo el lanzamiento, donde los equipos de marketing, relaciones públicas, ventas y otros están involucrados en generar el entusiasmo requerido, mientras que el equipo de desarrollo(development team) maneja cualquier problema que pueda surgir.
De hecho, no suena diferente de otros proyectos de desarrollo de software. Sin embargo, ¿existen desafíos específicos para este nicho de desarrollo de software de seguridad?(Indeed, it doesn’t sound different from other software development projects. However, are there any challenges specific to this niche of developing security software?)
Esa tendría que ser la necesidad de agilidad en el verdadero sentido de la palabra. Es clave para nuestro nicho, más que en cualquier otra línea de desarrollo de software(software development) . Para proteger las computadoras, redes y dispositivos de nuestros clientes, debemos ser muy rápidos en responder a las nuevas amenazas. Por lo general, no aparecen muchos tipos nuevos de amenazas en un día. La mayoría de los programas maliciosos son simplemente una evolución de los programas maliciosos más antiguos y, en general, nos resulta fácil lidiar con ellos. Sin embargo, cuando surge algo verdaderamente nuevo, debemos actuar muy rápido. En solo unas pocas horas, debe entregar al menos una actualización de sus definiciones o heurísticas que mantendrán seguros a sus clientes.
Es aún más difícil cuando, para responder a una nueva amenaza, no basta con actualizar nuestras definiciones y debemos desarrollar una nueva característica en nuestro producto. Esto afecta no solo a los productos que utilizan actualmente nuestros clientes, sino también a los nuevos productos que estamos desarrollando.
Tomemos por ejemplo Facebook . A medida que creció en popularidad, se convirtió en una herramienta frecuente para distribuir spam y malware(spam and malware) . Como era de esperar, siempre vigilamos esta red social y monitoreamos los enlaces de malware que se propagan a través de ella y los incluimos en nuestra base de datos en la nube. Sin embargo, sentimos la necesidad de desarrollar una nueva herramienta que se ocupe mejor del malware en Facebook . Así es como creamos el concepto de BitDefender SafeGo (un producto revisado también en 7 Tutoriales(7 Tutorials) ). En otoño de 2010 lanzamos la primera versión de este producto y más tarde se convirtió en una parte integral de nuestros productos de seguridad, como BitDefender Internet Security Suite 2012 .
De hecho, un gran ejemplo. Hablando de BitDefender SafeGo, ¿pretende mantenerlo disponible también como un producto gratuito para clientes que no pagan, como lo está hoy?(Indeed, a great example. Speaking of BitDefender SafeGo – do you intend to keep it available also as a free product for non-paying customers, as is today?)
Sí, este producto estará disponible tanto en nuestros productos de seguridad comerciales como en una aplicación gratuita de Facebook y Twitter(Facebook and Twitter app) . Eso es porque los problemas de seguridad en Facebook seguirán existiendo y propagándose. Este producto nos ayuda a identificar malware más rápido y a proteger tanto a nuestros clientes que pagan como a los que no pagan. Además, creemos que hacer que esta herramienta esté disponible de forma gratuita ayuda a dar a conocer BitDefender a los clientes que quizás no hayan oído hablar de nosotros. Si les gusta BitDefender SafeGo , tenemos más posibilidades de que consideren otros productos de seguridad que desarrollamos.
¿Algún otro ejemplo de cuándo se necesita una gran agilidad?(Any other examples of when great agility is needed?)
Otra cosa por la que hacemos todo lo posible es tratar de detectar oportunidades para satisfacer otros tipos de necesidades de seguridad que tienen las personas, no solo su detección y protección antivirus(virus detection and protection) estándar . Por ejemplo, si recuerda la controversia sobre Carrier IQ , una pieza de software instalada por muchos proveedores de dispositivos móviles, que registraba información como la ubicación sin notificar a los usuarios o permitirles optar por no participar. A pesar de que esto no era una pieza de malware y su operador de telefonía móvil(mobile carrier) lo preinstaló en su teléfono , muchas personas querían saber si lo tenían instalado en sus teléfonos o no. Cuando nos enteramos, era un sábado(Saturday) . Un miembro de nuestro equipo fue a la oficina, pasó alrededor de 3 a 4 horas y desarrolló un producto gratuito desde cero, para(Android)Usuarios de Android . Se llama Bitdefender Carrier IQ Finder y permitió a los usuarios de Android saber rápidamente si están siendo rastreados o no.
Hablemos un poco sobre la computación en la nube. Lo vemos utilizado cada vez más en productos de seguridad. Algunos proveedores incluso ofrecen solo seguridad basada en la nube en sus productos. ¿Qué opinas sobre este enfoque?(Let’s talk a bit about cloud computing. We see it used more and more in security products. Some vendors even offer only cloud-based security in their products. What do you think about this approach?)
La computación en la nube(Cloud) definitivamente tiene un papel importante en el espacio de las soluciones de seguridad. Sin embargo, creemos que un enfoque híbrido que utiliza tanto bases de datos de definición como la nube ofrece los mejores resultados. Cuando solo se utiliza la nube, depende de la conexión a Internet(Internet connection) . Si eso desaparece, el sistema permanece desprotegido. Tener una combinación de definiciones de malware y la nube ofrece mejores resultados en la mayoría de los escenarios informáticos.
¿Planea utilizar aún más la computación en la nube en el futuro? ¿Tal vez incluso adoptar el mismo enfoque de solo nube?(Do you plan to use cloud computing even more in the future? Maybe even take the same cloud-only approach?)
Realmente no. Creemos en el uso de aquellas tecnologías que mejor se adapten al propósito. Por ejemplo, si queremos proteger el navegador web de un usuario, entonces usamos solo la nube. Los sitios web maliciosos son los mismos, indiferentes a los sistemas operativos y navegadores que las personas usan para acceder a ellos. Asimismo, si no hay acceso a Internet(Internet access) , el usuario no puede navegar por la web. Por lo tanto, no hay problema si la protección en la nube(cloud protection) tampoco está disponible.
Para el antivirus creemos que lo mejor es utilizar tanto las definiciones clásicas como la nube. Las definiciones ayudan a brindar protección cuando la nube no está disponible debido a una interrupción de la conexión a Internet(Internet connection) . Además, hacen que el análisis de comportamiento de archivos y aplicaciones se ejecute más rápido que cuando se intenta usar la nube para el mismo propósito. Cuando nuestro software realiza cualquier tipo de análisis de comportamiento y acción(action analysis) , las definiciones brindan más velocidad que la nube.
Cuéntenos un poco más sobre las tecnologías que utiliza BitDefender para proteger un sistema.(Tell us a bit more about the technologies BitDefender uses to protect a system.)
En general, en los productos de BitDefender existen tres tecnologías principales que se utilizan para proteger los sistemas:
- Comportarse(Behave) : esto monitorea y aprende el comportamiento general de sus aplicaciones;
- Active Virus Control : monitorea las acciones realizadas por una aplicación y bloquea(application and blocks) aquellas que son sospechosas o mal intencionadas.
- Nube(Cloud) : recopila información de muchas fuentes sobre malware y se actualiza continuamente. Los datos de la nube son utilizados por casi todos los módulos de protección incluidos en nuestros productos.
¿Cuáles son sus fuentes para encontrar y aprender sobre nuevas formas de malware?(What are your sources for finding and learning about new forms of malware?)
Tenemos muchas fuentes para aprender sobre nuevos virus y malware en general:
- tarros de miel;
- BitDefender SafeGo , con soporte para Facebook y Twitter(Facebook & Twitter) ;
- Los datos enviados(data sent) desde las computadoras de nuestros clientes sobre infecciones y actividades sospechosas;
- Nuestra colaboración con otros proveedores de seguridad;
- Bases de datos públicas de malware.
Mieleros. Eso suena interesante. Cuéntanos un poco más sobre ellos. ¿Qué son exactamente?(Honeypots. That sounds interesting. Tell us a bit more about them. What exactly are they?)
Los Honeypots(Honeypots) son sistemas que distribuimos a través de nuestra red, que actúan como víctimas. Su función es parecer objetivos vulnerables, que tienen datos valiosos sobre ellos. Supervisamos estos honeypots de forma continua y recopilamos todo tipo de malware e información(malware and information) sobre las actividades de los black hat.
Otra cosa que hacemos es transmitir direcciones de correo electrónico falsas que los spammers recopilan automáticamente de Internet . Luego, utilizan estas direcciones para distribuir spam, malware o correos electrónicos de phishing. Recopilamos todos los mensajes que recibimos en estas direcciones, los analizamos y extraemos los datos necesarios para actualizar nuestros productos y mantener a nuestros usuarios seguros y libres de spam.
Supongamos que acaba de identificar una nueva pieza de malware. Qué haces con eso? ¿Cómo averigua qué hace y cuál es la mejor manera de desinfectar un sistema?(Let’s assume you just identified a new piece of malware. What do you do with it? How do you find out what it does and how to best disinfect a system?)
Al menos inicialmente no estamos tan interesados en saber qué hace esa pieza de malware. Nos interesa saber si su comportamiento es sospechoso o no, si es un virus o no. Esto permite que nuestros productos actúen y hagan cosas como cortar el acceso a la red o poner(network or place) en cuarentena esa pieza de malware.
Todas las nuevas piezas de malware que se identifican se envían automáticamente a nuestro laboratorio de investigación(research lab) en Iaşi . El equipo allí se encarga de deconstruir los virus, comprender lo que hacen y actualizar nuestra base de datos de definiciones con la información adecuada.
Hablando del equipo de investigación, cuéntenos un poco más sobre ellos y su trabajo para «piratear» virus.(Speaking of the research team, tell us a bit more about them and their work on «hacking» viruses.)
Bueno, son un equipo muy especializado que trabaja en un ambiente muy cerrado, desde todas las perspectivas. Por ejemplo, no queremos que los virus en los que trabajan salgan a la luz o se propaguen(wild or spread) en nuestra propia red. Todos ellos son expertos en seguridad expertos en cosas que van desde el cifrado hasta la fluidez con múltiples lenguajes de programación (incluido el lenguaje ensamblador(Assembly language) ), el conocimiento de los protocolos de Internet, las técnicas de piratería, etc.
Se encargan de descifrar el código de un virus y actualizar nuestras bases de datos de definiciones con la información adecuada. Sin embargo, antes de ponerse a trabajar en la creación de una actualización de definiciones(definition update) por su cuenta, deben pasar por un largo proceso de capacitación y especialización(training and specialization) que dura 9 meses. No se les permite trabajar con nuestras bases de datos de definiciones por su cuenta hasta que hayan pasado por toda la capacitación requerida y hayan demostrado que saben lo que tienen que hacer.
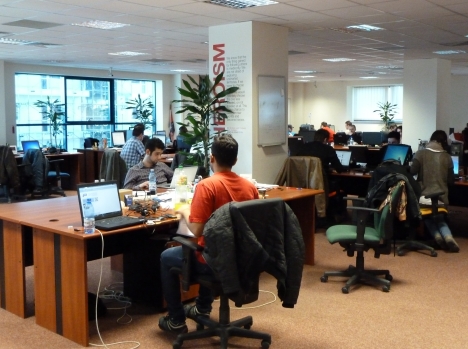
Además, nos gustaría aclarar una leyenda urbana, si se quiere llamar así: muchos creen que los mejores hackers y creadores de virus son contratados por empresas de seguridad, incluida BitDefender . Al menos en lo que se refiere a nuestra empresa, esto no es cierto. Durante el proceso de contratación(hiring process) , filtramos a todos los candidatos que hayan creado malware o hayan realizado algún tipo de black-hat hacking.
Preferimos que nos acompañen miembros del equipo en los que podamos confiar. Queremos que las personas se unan a nosotros porque disfrutan de un gran desafío de seguridad(security challenge) y no usan sus habilidades e inteligencia con fines egoístas. Todos en nuestro equipo de investigación(research team) pueden al menos crear su propio virus, si no incluso piratear un sistema más complejo. Sin embargo, no lo hacen porque creen que no es lo correcto y no es el uso correcto de sus talentos. Además, nuestra empresa no toleraría este tipo de comportamiento.
¿Con qué frecuencia sus productos buscan nuevas definiciones en sus servidores?(How often do your products look for new definitions on your servers?)
Una vez cada 45 a 60 minutos. Es muy importante para nosotros tener nuevas definiciones lo antes posible. A veces, si una situación determinada lo requiere, también enviamos notificaciones automáticas, para que nuestros productos de seguridad se actualicen de inmediato y no esperen a que se realice la actualización programada. Nos gustaría poder enviar datos tan pronto como aprendamos algo nuevo. Sin embargo, eso no es factible desde una perspectiva técnica y arruinaría la experiencia informática de nuestros usuarios. Es por eso que mantenemos las notificaciones automáticas y las actualizaciones al mínimo y las usamos solo cuando realmente tiene sentido.
¿Colaboras con otras empresas y compartes conocimientos e información sobre las últimas amenazas de seguridad?(Do you collaborate with other companies and share knowledge and information about the latest security threats?)
Sí. Colaboramos con otras 6 empresas, incluidos nuestros socios a los que otorgamos licencia de nuestra tecnología, como F-Secure o G-Data(F-Secure or G-Data) . Sin embargo, no podemos revelar los nombres de las otras empresas.
¿Cuánto invierte en las características más secundarias, que no necesariamente contribuyen a mejorar la seguridad de un sistema? Me refiero a funciones incluidas en su mayoría en Total Security Suites, tales como: Controles Parentales, Copia de Seguridad de Archivos, Sincronización de Archivos, etc.(How much do you invest in the more secondary features, that don’t necessarily contribute to enhancing the security of a system? I’m referring to features included mostly in Total Security Suites, such as: Parental Controls, File Backup, File Synchronization, etc.)
Obviamente, las características clásicas de una suite de seguridad(security suite) , como antivirus, firewall, antispam, etc., son el foco principal del trabajo de nuestro equipo y reciben la mayor parte de los recursos de desarrollo de nuestra empresa. Sin embargo, contamos con equipos dedicados para cada una de las funciones secundarias que ofrecemos en nuestros productos y cuentan con el personal necesario, según la cantidad de trabajo necesario para mantener estos módulos. Puede imaginarse que no necesitamos tanta gente trabajando en Controles Parentales(Parental Controls) como en el motor de protección antivirus(antivirus protection engine) .
BitDefender tiene una línea clásica de productos: BitDefender Antivirus, Internet Security Suite, Total Security Suite y Sphere, que ofrece una licencia para hasta 3 usuarios que pueden usar la suite de seguridad superior que proporcione, en cualquier plataforma que admita, en un número ilimitado de dispositivos. ¿Cuál de estos conceptos es más popular entre sus usuarios? ¿Prefieren las funciones adicionales de una suite de Total Security o los productos de seguridad más clásicos?(BitDefender has a classic line-up of products: BitDefender Antivirus, Internet Security Suite, Total Security Suite and Sphere, which offers a license for up to 3 users that can use the top security suite you provide, on any platform you support, on an unlimited number of devices. Which of these concepts is most popular with your users? Do they prefer the added features of a Total Security suite or the more classic security products?)
BitDefender Internet Security Suite es definitivamente nuestro producto más popular. Hay personas que disfrutan de las funciones adicionales de Total Security Suite , pero son una minoría. Sin embargo, nos sorprendió gratamente el éxito y los comentarios positivos que recibimos sobre nuestro nuevo producto BitDefender Sphere(BitDefender Sphere product) . Parece que muchas personas disfrutan de tener una solución de seguridad(security solution) unificada que pueda proteger sus PC, Mac(Macs) y teléfonos inteligentes o tabletas basados en Android. Disfrutan mucho de la flexibilidad de comprar solo una licencia asequible más para proteger todos los dispositivos informáticos de sus hogares.
Por último, pero no menos importante, hablemos un poco sobre Windows 8 y su nueva interfaz Metro. ¿Planean ofrecer soluciones de seguridad diseñadas para la nueva interfaz táctil? ¿Proporcionará productos de seguridad separados para tabletas con Windows 8?(Last but not least, let’s talk a bit about Windows 8 and its new Metro interface. Do you plan to offer security solutions designed for the new touch interface? Will you provide separate security products for Windows 8 tablets?)
Definitivamente estamos trabajando para ofrecer algunos productos interesantes para Windows 8 y la nueva interfaz Metro(Metro interface) . El desafío con Metro es que las aplicaciones se ejecutan con restricciones y permisos limitados. No tienen acceso completo al sistema como lo hacen las aplicaciones de escritorio(Desktop) . Por lo tanto, debemos encontrar formas de sortear eso y brindar una protección efectiva.
Desafortunadamente, no tenemos la libertad de discutir más detalles sobre nuestros planes con productos de seguridad para Windows 8 . Podremos proporcionar más información más cerca(information closer) de la finalización y disponibilidad de Windows 8 .
Conclusión
Como puede ver en esta discusión, desarrollar una buena solución de seguridad(security solution) no es tarea fácil. Implica mucho trabajo, conocimiento de diferentes aspectos de la informática, redes y seguridad(networking and security) . Esperamos que haya encontrado esta conversación interesante(conversation interesting) y útil para aprender más sobre todo el proceso involucrado.
Antes de cerrar este artículo, nos gustaría agradecer a BitDefender por enviarnos esta invitación y darnos la oportunidad de tener una conversación muy interesante con algunos de sus mejores especialistas.