Aby zwiększyć bezpieczeństwo, chciałem ograniczyć dostęp do mojego przełącznika Cisco SG300-10 na pojedynczy adres IP w mojej lokalnej podsieci. Po wstępnym skonfigurowaniu mojego nowego przełącznika(wstępna konfiguracja mojego nowego przełącznika) kilka tygodni temu nie byłam zadowolona, gdy dowiedziałam się, że ktoś był powiązany z moim LAN zarówno Wi-Fi dostęp do strony logowania można uzyskać po prostu znając adres IP urządzenia.
Skończyło się na tym, że przejrzałem 500-stronicową instrukcję, aby dowiedzieć się, jak zablokować wszystkie adresy IP z wyjątkiem tych, które chciałem uzyskać jako administrator. Po wielu testach i kilku postach na forach Cisco , Odkryłam! W tym artykule przeprowadzę Cię przez etapy konfigurowania profili dostępu i reguł profili dla Twojego przełącznika. Cisco.
Uwaga: kolejna metoda, którą opiszę, pozwala również ograniczyć dostęp do dowolnej liczby usług włączonych na przełączniku. Na przykład możesz ograniczyć dostęp do SSH, HTTP, HTTPS, Telnet lub wszystkich tych usług według adresu IP. (Uwaga: Poniższa metoda, którą zamierzam opisać, pozwala również ograniczyć dostęp do dowolnej liczby włączonych usług na przełączniku. Na przykład możesz ograniczyć dostęp do SSH, HTTP, HTTPS, Telnet lub wszystkich tych usług przez IP adres zamieszkania. )
Stworzyć profil(Utwórz profil dostępu do zarządzania) Tak zasady dostępu administracyjnego(Zasady)
Aby rozpocząć, zaloguj się do interfejsu internetowego przełącznika i rozwiń Bezpieczeństwo(bezpieczeństwo) a następnie rozwiń Metoda dostępu do zarządzania(Metoda dostępu do zarządzania) . Śmiało i kliknij Profile dostępu(Profile dostępu) .
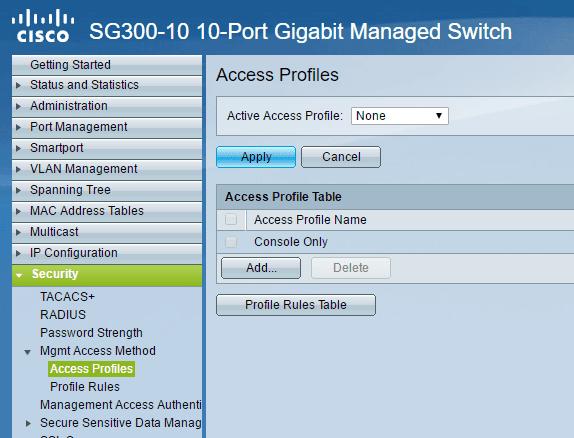
Pierwszą rzeczą, którą musimy zrobić, to utworzyć nowy profil dostępu. Domyślnie powinieneś widzieć tylko profil Tylko konsola. (Tylko konsola)Zauważysz też na górze, że Nic(Nic) jest zaznaczony obok Aktywny profil dostępu(Aktywny profil dostępu) . Po utworzeniu naszego profilu i reguł będziemy musieli wybrać tutaj nazwę profilu, aby móc go aktywować.
Teraz kliknij przycisk Dodać(Dodaj) powinno to wywołać okno dialogowe, w którym możesz nazwać swój nowy profil, a także dodać pierwszą regułę dla nowego profilu.
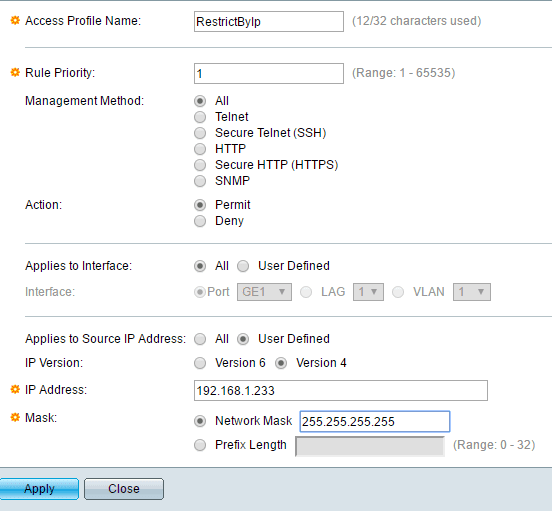
U góry nadaj nazwę swojemu nowemu profilowi. Wszystkie pozostałe pola odnoszą się do pierwszej reguły, która ma zostać dodana do nowego profilu. Do Priorytet reguły musisz wybrać wartość z zakresu od 1 do 65535. Sposób, w jaki Cisco działa tak, że reguła o najniższym priorytecie jest stosowana jako pierwsza. Jeśli nie pasuje, stosowana jest następna reguła o najniższym priorytecie.
W moim przykładzie wybrałem priorytet 1 ponieważ chcę, aby ta reguła została przetworzona jako pierwsza. Ta reguła będzie tą, która pozwoli adresowi IP, który chcę dać dostęp do przełącznika. W metoda zarządzania(Metoda zarządzania) , możesz wybrać konkretną usługę lub wybrać wszystkie, co ograniczy wszystko. W moim przypadku wybrałem wszystko, bo i tak tylko włączyłem SSH Tak HTTPS i zarządzam obiema usługami z jednego komputera.
Pamiętaj, że jeśli chcesz tylko chronić SSH Tak HTTPS , musisz utworzyć dwie oddzielne reguły. The Akcja(akcja) może tylko być Zaprzeczyć(Zaprzeczyć) zarówno Umożliwić(Umożliwić) . Na mój przykład wybrałem Umożliwić(Umożliwić) ponieważ będzie to dla dozwolonego adresu IP. Następny(Następny) możesz zastosować regułę do określonego interfejsu na urządzeniu lub pozostawić ją włączoną Wszystko(Wszystko) tak, aby dotyczyło wszystkich portów.
W Dotyczy źródłowego adresu IP(Dotyczy źródłowego adresu IP) musimy wybrać Określony przez użytkownika(Określony przez użytkownika) tutaj, a następnie wybierz wersja 4(Wersja 4) chyba że pracujesz w środowisku IPv6 w takim przypadku wybrałbym wersja 6(Wersja 6) . Teraz wpisz adres IP, do którego chcesz uzyskać dostęp, i wpisz maskę sieci, która pasuje do wszystkich odpowiednich bitów, które mają być oglądane.
Na przykład, ponieważ mój adres IP to 192.168.1.233, cały adres IP musi zostać zbadany i dlatego potrzebuję maski sieci 255.255.255.255. Jeśli chcesz, aby reguła dotyczyła wszystkich w całej podsieci, użyj maski 255.255.255.0. Oznaczałoby to, że każdy, kto ma adres 192.168.1.x, będzie dopuszczony. Oczywiście nie to chcę robić, ale mam nadzieję, że to wyjaśnia, jak używać maski sieci. Zauważ, że maska sieci nie jest maską podsieci Twojej sieci. Maska sieci po prostu mówi, na które bity należy uważać. Cisco podczas stosowania reguły.
Kliknij Stosować(stosowany) i powinieneś mieć teraz nowy profil i regułę dostępu. Kliknij(Kliknij) w zasady profilu(Zasady profilu) w menu po lewej stronie i powinieneś zobaczyć nową regułę na górze.
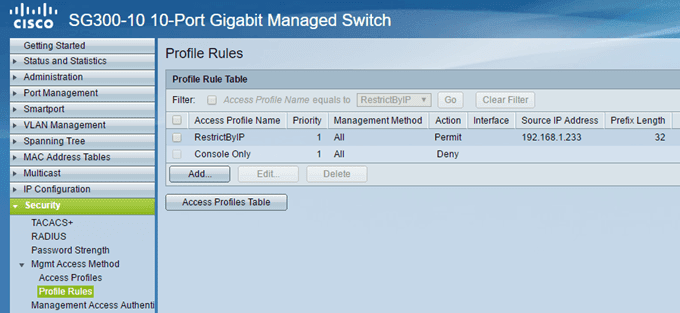
Teraz musimy dodać naszą drugą regułę. Aby to zrobić, kliknij przycisk Dodać(Dodaj) wyświetlane poniżej Tabela reguł profilu(Tabela reguł profilu) .
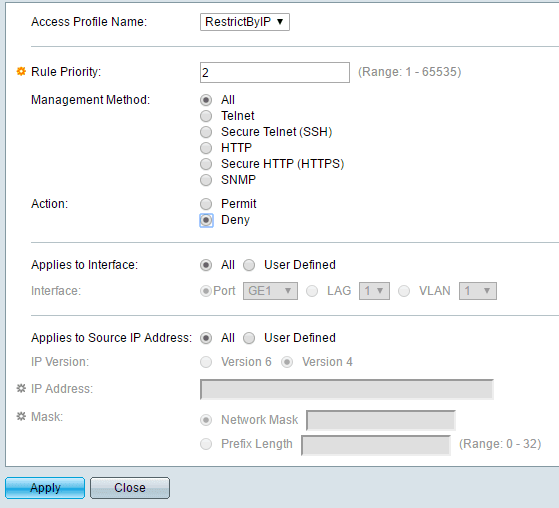
Druga zasada jest naprawdę prosta. Przede wszystkim upewnij się, że nazwa profilu dostępu(Nazwa profilu dostępu) być taki sam jak ten, który właśnie stworzyliśmy. Teraz nadajemy regule priorytet dwa a my wybieramy Zaprzeczyć(Zaprzeczyć) dla Akcja(akcja) . Upewnij się, że wszystko inne jest ustawione na Wszystko(Wszystko) . Oznacza to, że wszystkie adresy IP zostaną zablokowane. Jednak ponieważ nasza pierwsza reguła zostanie przetworzona jako pierwsza, ten adres IP będzie dozwolony. Gdy reguła pasuje, pozostałe reguły są ignorowane. Jeśli adres IP nie pasuje do pierwszej reguły, osiągnie drugą regułę, gdzie zostanie dopasowany i zablokowany. Ładny!
Na koniec musimy aktywować nowy profil dostępu. Aby to zrobić, wróć do Profile dostępu(Profile dostępu) i wybierz nowy profil z listy rozwijanej u góry (obok Aktywny profil dostępu(Aktywny profil dostępu) ). Pamiętaj, aby kliknąć Stosować(stosowany) i powinieneś być gotowy do drogi.
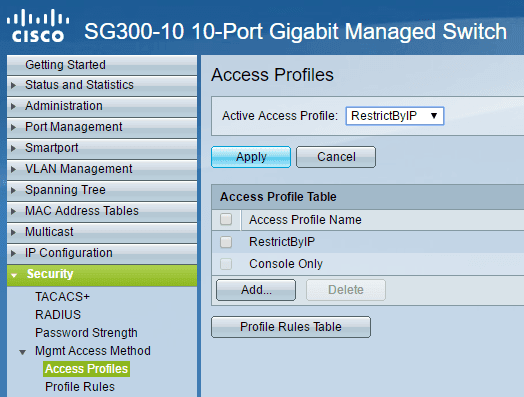
Zapamiętaj(Zapamiętaj) że konfiguracja jest aktualnie zapisywana tylko w konfiguracji bieżącej. upewnij się, że idziesz do Kierownictwo(Administracja) – Administracja dokumentacja(Zarządzanie plikami) – Kopiuj/Zapisz konfigurację skopiować bieżącą konfigurację do konfiguracji startowej.
Jeśli chcesz zezwolić więcej niż jednemu adresowi IP na dostęp do przełącznika, po prostu utwórz kolejną regułę, taką jak pierwsza, ale nadaj jej wyższy priorytet. Musisz również upewnić się, że zmieniłeś priorytet reguły Zaprzeczyć(Zaprzeczyć) aby miał wyższy priorytet niż wszystkie reguły Umożliwić . (Umożliwić)Jeśli masz jakieś problemy lub nie możesz tego uruchomić, możesz zamieścić to w komentarzach, a postaram się pomóc. Cieszyć się!